Aanvaller kaapt AI-codeerassistent en verspreidt Shai-Hulud-malware in honderd repositories
Mandiant meldt dat een aanvaller een actieve sessie van een AI-codeerassistent overnam en zo de Shai-Hulud-worm verspreidde over zo'n honderd interne coderepository's.
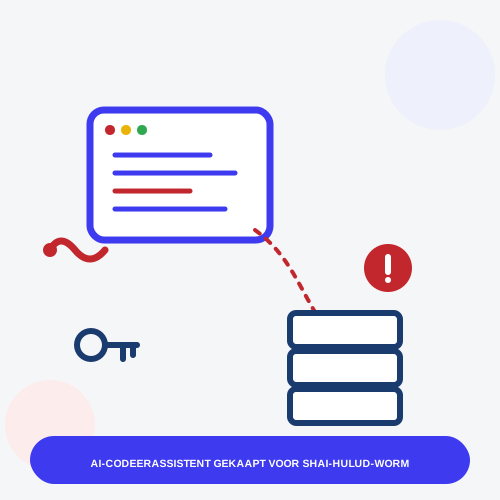
Beveiligingsbedrijf Mandiant, onderdeel van Google Cloud, meldt in zijn AI Risk and Resilience-rapport van september 2026 een incident waarbij een aanvaller de actieve sessie van een AI-codeerassistent bij een ontwikkelaar overnam. Via die gekaapte sessie verspreidde de aanvaller vervolgens de zelfverspreidende malware Shai-Hulud over ongeveer honderd interne coderepository's van een niet nader genoemde SaaS-aanbieder. Dat meldt The Hacker News op basis van het Mandiant-rapport.
Hoe de aanval verliep
Volgens Mandiant begon het incident onschuldig: de AI-codeerassistent van de ontwikkelaar beval software aan om te gebruiken in een project. Die software bleek van tevoren vergiftigd door de aanvaller, en de ontwikkelaar accepteerde de aanbeveling zonder dat te weten. Zodra dat gebeurd was, misbruikte de aanvaller de nog actieve sessie van de ontwikkelaar om via een vergiftigd PyPI-pakket een infostealer te installeren. Daarmee kon de aanvaller ook GitHub OAuth-tokens buitmaken.
Met die gestolen tokens verspreidde de Shai-Hulud-worm zich vervolgens zelfstandig over zo'n honderd interne repository's van het bedrijf. Daarbij stal de worm zowel repository-geheimen, zoals API-sleutels en inloggegevens, als broncode van de producten van het getroffen bedrijf. Mandiant maakt in zijn openbare case study niet bekend wanneer het incident precies plaatsvond, om welk bedrijf het gaat of hoe de aanvaller precies greep kreeg op de actieve sessie van de codeerassistent.
Waarom dit opvalt: AI als nieuw aanvalspad
Wat dit incident volgens Mandiant onderscheidt van klassieke supply-chain-aanvallen, is de rol van de AI-codeerassistent zelf. Niet de ontwikkelaar zocht actief naar een nieuw pakket, de assistent deed de aanbeveling, en juist dat vertrouwen werd misbruikt. Een aanvaller hoeft zo niet langer een ontwikkelaar te overtuigen om zelf een kwaadaardig pakket te installeren, maar hoeft alleen de aanbevelingen van het hulpmiddel te vergiftigen dat de ontwikkelaar toch al dagelijks gebruikt.
Dat sluit aan bij wat we eerder deze maand al schreven over de eerste melding van een datalek dat is toegeschreven aan een zelfstandig werkende AI-agent bij de Spaanse privacytoezichthouder AEPD. Ook daar ging het niet om een compleet nieuwe aanvalstechniek, maar om bestaande technieken die door AI-hulpmiddelen sneller, toegankelijker en soms lastiger te herkennen worden.
Niet het eerste geval van Shai-Hulud
Shai-Hulud is geen onbekende in de wereld van softwareketen-aanvallen. Eerder, in augustus, vergiftigde een aan het npm-pakket Keyv gelinkte worm al honderden pakketten in het npm-ecosysteem en plaatste daarbij haken die specifiek gericht waren op de AI-codeerhulpmiddelen Claude Code en Visual Studio Code. Een latere analyse van een Shai-Hulud-variant liet zien dat die malware maar liefst 469 verschillende locaties scande op zoek naar inloggegevens, verspreid over ontwikkelaarssystemen, CI/CD-tools, cloudconfiguraties en bestanden van AI-hulpmiddelen. Het incident dat Mandiant nu beschrijft, past in diezelfde reeks aanvallen die zich specifiek richten op de groeiende groep ontwikkelaars die met AI-assistenten werkt.
Wat Mandiant aanraadt
Voor bedrijven die AI-codeerassistenten gebruiken, raadt Mandiant drie concrete maatregelen aan. Controleer software die een AI-assistent aanbeveelt altijd tegen cryptografische checksums en een lijst van vooraf goedgekeurde pakketten, in plaats van een aanbeveling zonder controle te accepteren. Houd API-sleutels, langlopende OAuth-tokens en andere gevoelige gegevens buiten direct bereik van extensies en plug-ins. En laat verkeer naar externe pakketbronnen zoals PyPI en npm lopen via een gecontroleerde interne repository, zodat nieuwe of gewijzigde pakketten eerst gecontroleerd kunnen worden voordat ontwikkelaars ze daadwerkelijk gebruiken.
Wat dit betekent voor jouw bedrijf
Laat jij websites, plugins of maatwerk bouwen door een ontwikkelaar of bureau dat met AI-codeerassistenten werkt, dan is dit een goed moment om te vragen hoe daar met aanbevolen software wordt omgegaan. Voor kleinere bedrijven zonder eigen ontwikkelteam is het risico van dit specifieke incident beperkter, maar de onderliggende les geldt breder: vertrouw een aanbeveling, of die nu van een AI-hulpmiddel of van een onbekende afzender komt, nooit blind, en zorg dat toegang tot broncode en gevoelige sleutels goed is afgeschermd. Wil je dat iemand structureel meekijkt naar de veiligheid van je website en de systemen eromheen, dan houdt de dienst website-onderhoud en beheer van Infotrends dat soort kwetsbaarheden voor je in de gaten.
Wil je op de hoogte blijven van dit soort ontwikkelingen rond AI en cybersecurity? Kijk dan geregeld op onze nieuwspagina.
Bronnen: The Hacker News en het AI Risk and Resilience-rapport 2026 van Mandiant.
Slim starten met AI
Probeer onze gratis AI-bedrijfsnaam-generator of laat je adviseren.
Naam-generator