Negen AI-platforms gehackt in oktober: roteer je API-sleutels nu
Wiz telt negen AI-ontwikkelplatforms met een incident in oktober 2026. Gestolen API-sleutels werden misbruikt. Zo controleer en roteer je ze als ondernemer.
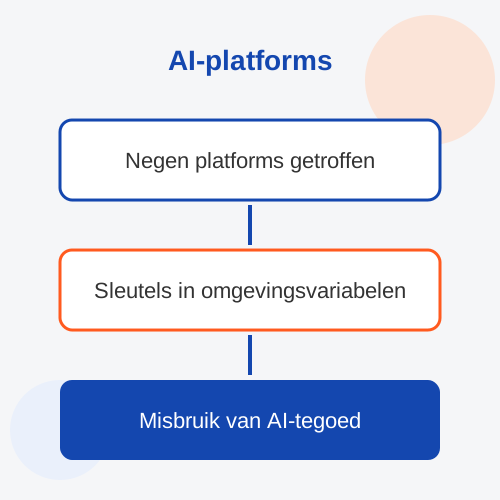
Gebruik je AI-tools in je website, webshop of chatbot? Dan is de kans groot dat er ergens een API-sleutel van een AI-aanbieder in een instelling staat. Het beveiligingsbedrijf Wiz publiceerde op 30 oktober 2026 een rapport onder de naam "Black October". Volgens Wiz hebben ten minste negen platforms voor AI-ontwikkelaars in oktober een beveiligingsincident gemeld. De aanvallers hadden het vooral gemunt op opgeslagen omgevingsvariabelen, de plek waar sleutels voor AI-diensten vaak staan.
Wat is er aan de hand?
Wiz noemt in het rapport platforms waar ontwikkelaars hun apps en AI-toepassingen draaien. In de berichtgeving over het rapport komen onder meer Fireworks AI, Andromeda, Zeabur, Lightning AI, OpenCode, Railway, Warp, Command Code en Northflank voorbij. De bronnen verschillen op onderdelen over de precieze lijst en de data, dus lees het originele rapport als je het exact wilt weten.
Wat de incidenten volgens de berichtgeving gemeen hebben: er lijkt geen enkele kwetsbaarheid of softwarebibliotheek achter te zitten. Het gaat om gerichte aanvallen op opgeslagen geheimen. Wiz heeft ook niet alle negen incidenten aan dezelfde groep gekoppeld.
Een paar voorbeelden uit de berichtgeving:
- Northflank: Wiz waarschuwde het bedrijf op 30 oktober. Ongeveer twee uur later meldde Northflank op de statuspagina dat klanten ervan uit moesten gaan dat hun omgevingsvariabelen waren ontsleuteld. Klanten kregen het advies alle geheimen te vernieuwen, schrijft het blog van Qovery.
- Lightning AI: het incident op 15 oktober betrof gecompromitteerde klantgegevens. Op 16 oktober werd de toegang voor iedereen ingetrokken.
- Railway: volgens één bron kunnen maximaal 1,85 procent van de workspaces blootgestelde omgevingsvariabelen hebben gehad. Dat cijfer komt uit één bron, dus behandel het voorzichtig.
Gestolen sleutels worden meteen gebruikt
Het meest opvallende zijn de gevolgen. Volgens Wiz zijn twee gestolen bedrijfssleutels voor Amazon Bedrock gebruikt voor ongeveer 800.000 en ongeveer 1,7 miljoen aanroepen van AI-modellen. De eerste sleutel werd volgens Wiz binnen ongeveer 30 minuten na het lek getest. Wiz schat dat het gebruik tegen de lijstprijs op meer dan 100.000 dollar uitkomt. Niet alle aanroepen waren succesvol. De tijdvakken die de bronnen noemen (13 en ongeveer 30 uur) lopen uiteen, dus neem ze als indicatie.
Wiz koppelt de gestolen sleutels aan infrastructuur die goedkope toegang tot commerciële AI-modellen verkoopt. Of die verkopers ook achter de inbraken zitten, kan Wiz volgens de berichtgeving niet met zekerheid zeggen. De analyse van Futurum spreekt van "LLMjacking": het kapen van andermans AI-tegoed. De rekening komt dan bij de eigenaar van de sleutel.
Wat kun je als ondernemer doen?
Je hoeft geen ontwikkelaar te zijn om dit serieus te nemen. Heeft een bureau of freelancer jouw site gebouwd met een AI-koppeling, dan staat er vrijwel zeker ergens een sleutel. Het advies uit de berichtgeving is concreet:
- Roteer de sleutel bij de uitgever. Een sleutel alleen in je eigen instellingen aanpassen is niet genoeg. De oude sleutel blijft dan werken. Trek hem in bij de AI-aanbieder zelf en maak een nieuwe.
- Kijk in de gebruiksoverzichten. Zie je aanroepen die je niet herkent, vooral buiten de regio's waar je normaal werkt? Dan is er mogelijk misbruik.
- Stel een bestedingslimiet en een waarschuwing in. Dan merk je een uitschieter in je kosten snel.
- Beperk de rechten. Gebruik korte sleutels, aparte sleutels voor testen en live, en geef een sleutel alleen toegang tot de modellen die je echt nodig hebt.
- Bewaar geen langlopende sleutels meer dan nodig bij een externe aanbieder.
Niet elke ondernemer gebruikt een van deze negen platforms. Weet je niet welke dienst je site gebruikt, vraag het dan na bij degene die hem bouwde of beheert.
Wat betekent dit voor jouw website?
Dit nieuws raakt een stille kant van AI op je website: de sleutels en koppelingen die je zelden ziet, maar die geld kosten als ze in verkeerde handen vallen. Eerder schreven we over een andere aanval via ontwikkeltools in AI-codeerassistent gekaapt: Shai-Hulud-malware. Ook daar draaide het om toegang tot de omgeving van ontwikkelaars.
Wil je weten welke koppelingen jouw website heeft en wie ze beheert? Dat hoort bij goed website-onderhoud en beheer. Meer beveiligingsnieuws vind je op onze nieuwspagina.
Bronnen: Wiz, "Black October" for AI Developer Platforms, Qovery over het Northflank-incident, Futurum Group, AICoder. Wij konden de bronpagina van Wiz tijdens het schrijven niet openen, de details zijn gebaseerd op deze berichtgeving.
Je website altijd veilig en up-to-date
Met ons onderhoud & beheer hoef je nergens meer naar om te kijken.
Bekijk onderhoud