Bricksforge-lek actief misbruikt: WordPress-sites met Bricks kunnen worden overgenomen
Een kritiek lek (CVE-2026-85097) in de WordPress-plugin Bricksforge wordt actief misbruikt. Aanvallers kunnen zonder inlog PHP-code draaien. Update direct.
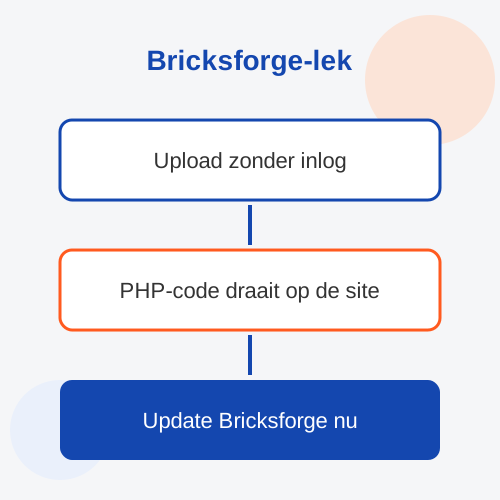
In de WordPress-plugin Bricksforge zit een kritiek beveiligingslek dat al door aanvallers wordt gebruikt. Het lek heeft de code CVE-2026-85097. Een aanvaller hoeft niet in te loggen en kan op een kwetsbare site eigen PHP-code uploaden en laten draaien. In de praktijk betekent dat dat de hele site kan worden overgenomen. Gebruik je Bricksforge op je WordPress-website, dan moet je de plugin vandaag nog bijwerken.
Wat is Bricksforge?
Bricksforge is een commerciële uitbreiding voor Bricks, een visuele websitebouwer voor WordPress. De plugin voegt onder meer geavanceerde formulieren, animaties en tools voor dynamische data toe. Een officieel aantal actieve installaties is in de berichtgeving niet te vinden. Eén bron noemt een schatting van ongeveer 6.000 sites, maar onderbouwt dat niet. Zie dat getal dus als indicatie.
Wat is er aan de hand?
Volgens Patchstack, dat het lek op 8 oktober 2026 openbaar maakte, gaat het om een ongeauthenticeerde bestandsupload die leidt tot het uitvoeren van code op afstand. Alle versies tot en met 3.1.8.9 zijn kwetsbaar. Wordfence trad op als instantie die het CVE-nummer toekende.
De beschrijvingen van de aanval komen op hetzelfde neer. Een aanvaller haalt eerst een geldige nonce op via een AJAX-onderdeel van de plugin dat zonder inlog bereikbaar is. Daarna uploadt hij een bestand dat er als afbeelding uitziet, maar ook PHP-code bevat. Tot slot stuurt hij een aangepaste waarde mee in de parameter temporaryFileUploads, waarbij de bestandslocatie op .php eindigt. De oorzaak is dat de plugin het bestandstype alleen bij de eerste upload controleert. Bij het versturen van het formulier vertrouwt de plugin op gegevens die de bezoeker zelf aanlevert, en het veld met de bestandslocatie wordt niet gecontroleerd.
Al misbruikt voordat het bekend was
Het lek wordt aantoonbaar gebruikt. Patchstack zag de eerste aanvalspogingen op 7 oktober 2026 om 21:47 UTC, dus de dag voor de openbaarmaking. Die activiteit kwam van 63 verschillende IP-adressen. Meerdere beveiligingssites, waaronder The Hacker News en SecurityWeek, melden dat het misbruik doorgaat.
Welke score en welke versie?
Over de ernst zijn de bronnen het niet helemaal eens. The Hacker News en SOCRadar noemen een CVSS-score van 10,0, de hoogste score die bestaat. SecurityWeek en Rapid7 noemen 9,8. In beide gevallen is het lek kritiek.
Ook over de versie zijn de bronnen niet eenduidig. Versie 3.1.8.10 wordt in meerdere berichten als de eerste verbeterde versie genoemd. Eén bron adviseert liefst de nieuwste uitgave, 4.0.1, en een andere bron noemt 4.0.0 als de versie met de oplossing. Kijk daarom in de changelog van de plugin en kies de nieuwste beschikbare versie.
Wat moet je nu doen?
Het volgende advies komt uit de berichtgeving. Update Bricksforge naar de nieuwste versie. Updaten sluit het lek, maar verwijdert geen bestanden die er al zijn neergezet. Controleer daarom de uploadmappen op PHP-bestanden die daar niet horen te staan, en kijk in de toegangslogboeken van je server of er verdachte verzoeken zijn geweest.
Wat hierna volgt is onze eigen duiding en komt niet uit de bronnen. Heb je Bricksforge sinds 7 oktober niet bijgewerkt, ga er dan voorzichtig van uit dat je site is bekeken. Maak een back-up, laat een malwarescan draaien en wijzig wachtwoorden van beheerders en van de database. Als je het niet zeker weet, laat de site dan door een specialist nakijken.
Waarom dit bij WordPress vaak terugkomt
Plugins met uploadfuncties zijn een geliefd doelwit, omdat een fout in de bestandscontrole direct tot code op de server leidt. Dat zagen we eerder bij het lek in WPMU DEV Dashboard en bij de zeven beveiligingslekken die WordPress 7.1.3 verhelpt. Een site is zo veilig als de zwakste plugin die erop draait.
Wil je dit soort meldingen niet zelf bijhouden? Bij infotrends.nl nemen we dat met website onderhoud en beheer uit handen, inclusief het tijdig doorvoeren van updates en het controleren op verdachte bestanden.
Meer WordPress- en beveiligingsnieuws lees je op onze nieuwspagina.
Bronnen: Patchstack via Rapid7, The Hacker News, SecurityWeek, SOCRadar, SC Media.
Klaar voor een professionele website?
Wij maken een razendsnelle website op maat, 100% jouw eigendom.
Website laten maken