ConnectWise Cloud Backup gehackt: controleer je Microsoft 365-omgeving
Aanvallers misbruikten een ConnectWise-credential om in te loggen bij Microsoft 365-tenants. Wat is bekend en wat laat je nu controleren door je IT-partner?
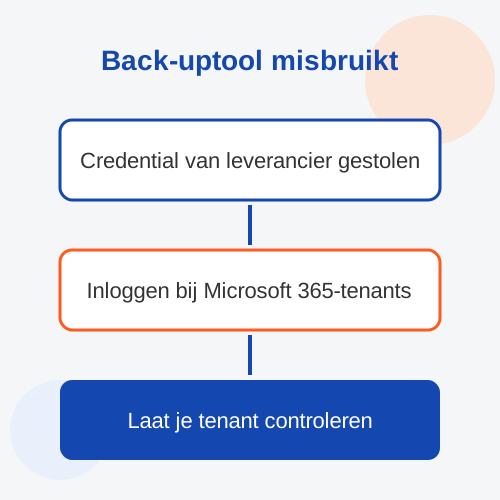
Gebruik jij of je IT-partner ConnectWise Cloud Backup, het vroegere SkyKick, voor je Microsoft 365? Dan is controle van je omgeving nu geen overbodige luxe. ConnectWise schakelde Cloud Backup, SaaS Security en Cloud Management uit nadat aanvallers met een gestolen credential konden inloggen bij Microsoft 365-tenants van klanten. Dat meldt onder meer Techzine.
Wat is er gebeurd?
Volgens The Hacker News ontdekte ConnectWise het probleem op 15 oktober 2026. Op 17 oktober schakelde het bedrijf zeven applicatie-identiteiten uit en trok het de certificaten in van de betrokken verbindingen. Daarna ging de dienst offline. ConnectWise heeft een extern forensisch bureau ingeschakeld.
Het beveiligingsbedrijf Huntress beschrijft de kern: het ging om een credential van de applicatie zelf, niet om het wachtwoord van een gebruiker. De aanvallers logden dus in als app. Daardoor speelde meervoudige verificatie (MFA) in dit geval geen rol, want die vraagt om een gebruiker die inlogt.
Hoeveel organisaties zijn geraakt?
Huntress zag op 16 oktober om 19.00 uur UTC ongeautoriseerde aanmeldingen bij 162 tenants. Een latere update van Huntress, op de middag van 17 oktober, telde bijna 1.000 tenants met aanmeldactiviteit vanaf het IP-adres van de aanvaller, waarvan meer dan 300 met succesvolle toegang. Het aantal van 162 is volgens Huntress dus een ondergrens. De credential werkt bij elke tenant die de app toestemming heeft gegeven. Of jouw bedrijf erbij zit, kun je dus niet afleiden uit deze getallen.
Let op: bronnen verschillen op details. Huntress noemt het type credential een client assertion, terwijl Todyl volgens iTnews spreekt van een client secret. Ook het IP-adres van de aanvaller staat in sommige bronnen met een ander eerste getal. Controleer dat dus bij Huntress zelf voordat je het ergens in opneemt.
Wat deden de aanvallers in de tenants?
Naast het inloggen zag Microsoft volgens de berichtgeving pogingen om extra credentials toe te voegen, zodat de toegang behouden bleef. Dat is het achterdeurtje waar je IT-partner op moet letten. In minstens één tenant kende de app ConnectWise Cloud Management - MS Teams zichzelf de rol van Global Administrator toe en maakte daarna nieuwe client secrets aan voor twee andere applicaties.
Dat verklaart het advies van ConnectWise en Huntress. De verbindingen uitzetten stopt nieuwe aanmeldingen via deze weg. Het draait wijzigingen niet terug die al in een tenant zijn gedaan. Eerder uitgegeven tokens kunnen bovendien bruikbaar blijven tot ze verlopen.
Wat is er met de back-ups?
ConnectWise zegt dat bestaande archieven versleuteld, geïsoleerd en bewaard zijn en dat er geen aanwijzingen zijn dat de aanvallers erbij kwamen. De keerzijde: terwijl de dienst stilligt, zijn geplande back-ups, herstel en toegang tot archieven niet beschikbaar. Een termijn voor herstel van de dienst heeft ConnectWise niet gegeven.
Heb je dus alleen op deze back-up vertrouwd en raak je morgen een mailbox of bestanden kwijt, dan kun je die nu niet terugzetten via deze weg.
Wat kun je nu doen?
Vraag het vooral aan je IT-partner, want de controle gebeurt in de beheeromgeving van je Microsoft 365-tenant. Dit zijn de punten die uit de adviezen volgen:
- Vraag of ze ConnectWise Cloud Backup of SkyKick gebruiken voor jouw omgeving.
- Zet de betrokken apps uit, verwijder ze niet. Huntress waarschuwt dat verwijderen de toestemming wist, waardoor je later opnieuw toestemming moet geven om de dienst te herstellen.
- Laat applicatie-credentials, secrets en certificaten nakijken op onbekende toevoegingen sinds 13 oktober 2026.
- Kijk naar rollen. Controleer wie of welke app recent beheerdersrechten kreeg.
- Wacht met opnieuw inschakelen tot ConnectWise officiële instructies geeft.
- Regel tijdelijk een tweede back-up als jouw gegevens alleen via deze dienst werden bewaard.
Wat betekent dit voor jouw bedrijf?
Dit incident laat zien dat een aanval niet altijd via jouw eigen wachtwoord loopt. Een externe leverancier die toegang heeft tot je tenant, vormt ook een route. Weet je niet precies welke apps in jouw Microsoft 365 toestemming hebben, dan is dit een goed moment om die lijst te laten doorlopen. Meer over de inrichting en het beheer van Microsoft 365 lees je op onze pagina Microsoft 365 voor uw bedrijf.
Eerder schreven we al over striktere regels bij het resetten van wachtwoorden in Microsoft 365. Ook als je website of webshop aan je zakelijke omgeving hangt, loont het om te weten wie waar bij kan. Heb je vragen over de beveiliging van je omgeving? Neem contact met ons op. Meer actueel nieuws vind je op onze nieuwspagina.
Bronnen: Techzine, The Hacker News, Huntress, iTnews, Help Net Security.
Je website altijd veilig en up-to-date
Met ons onderhoud & beheer hoef je nergens meer naar om te kijken.
Bekijk onderhoud