Kritiek lek in cPanel en WHM geeft elk hostingaccount rootrechten
cPanel dichtte op 22 september een kritiek lek (CVE-2026-87899, CVSS 9,4) waarmee elk ingelogd hostingaccount code als root kon uitvoeren op gedeelde servers.
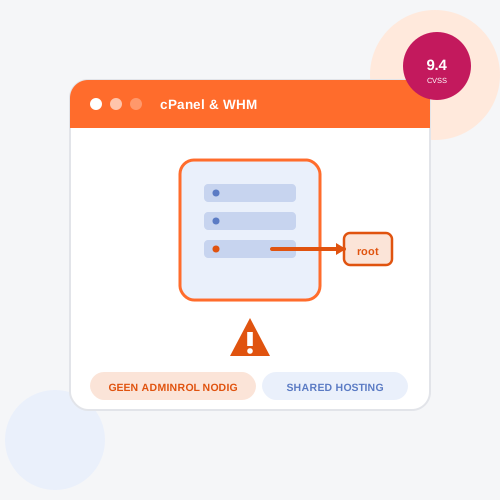
cPanel heeft op 22 september een kritiek beveiligingslek gedicht in de populaire beheeromgeving cPanel en WHM, die op grote schaal wordt gebruikt voor gedeelde webhosting. Het lek, geregistreerd als CVE-2026-87899, kreeg een CVSS-score van 9,4 op een schaal tot 10. Daarmee kon iedereen met een gewoon, ingelogd hostingaccount code met rootrechten uitvoeren en zo de volledige server overnemen. Dat melden zowel The Hacker News als de GitHub Advisory Database, die de kwetsbaarheid als kritiek bestempelen.
Wat er mis was
Het lek zat in de manier waarop cPanel de agenda- en contactfunctie afhandelt, via de onderliggende CalDAV- en CardDAV-diensten. Die diensten draaien op de achtergrond met verhoogde rechten, maar controleerden onvoldoende wat een gebruiker daarin precies invoerde. Daardoor kon een aanvaller die simpelweg over een geldig cPanel-account beschikte, zonder enige adminrol of extra toegang, die achtergronddiensten misbruiken om eigen code uit te voeren met de rechten van de root-gebruiker. Op een gedeelde server betekent dat: niet alleen toegang tot je eigen website, maar potentieel tot de hele machine waar ook andere klanten op draaien.
Volgens beveiligingsonderzoekers is dat precies wat dit lek zo gevaarlijk maakt op shared hosting. Gedeelde hosting draait op het uitgangspunt dat accounts van verschillende klanten van elkaar gescheiden blijven. Dit lek haalde die scheiding weg: de grens tussen het account van één klant en de server waar alle klanten samen op draaien, bestond in de praktijk niet meer.
Twee extra lekken in dezelfde update
cPanel verhelpt in dezelfde beveiligingsupdate nog twee gerelateerde kwetsbaarheden. CVE-2026-68490 zit ook in de CalDAV- en CardDAV-functionaliteit, maar dan door verkeerd ingestelde bestandsrechten: hiermee kon een lokale gebruiker op dezelfde server agenda-afspraken en contactgegevens van andere cPanel-accounts inzien. CVE-2026-87900 zit in WP Toolkit, het onderdeel waarmee cPanel WordPress-installaties beheert, en liet een ingelogde gebruiker databases van andere accounts wijzigen. Alle drie de kwetsbaarheden werden gemeld door beveiligingsonderzoeker Ali Mustafa, die onder de naam rz1027 vaker vergelijkbare lekken in cPanel en Plesk heeft gevonden.
Welke versies en wat de patch is
De lekken treffen cPanel en WHM vanaf versie 120. cPanel bracht de fix uit in de builds 11.134.0.57, 11.136.0.41 en 11.138.0.8, en voor WP Toolkit in versie 11.138.1.11 of nieuwer. cPanel zelf meldt geen aanwijzingen te hebben van misbruik of van openbaar circulerende exploitcode op het moment van de patch. Dat is goed nieuws, maar geen garantie: nu de technische details van het lek breed bekend zijn, is de kans reëel dat aanvallers ermee aan de slag gaan, zeker omdat cPanel een groot deel van de wereldwijde shared-hostingmarkt bedient.
Wat dit voor jouw website betekent
Beheer je zelf een server met cPanel of WHM, controleer dan bij je systeembeheerder of de update van 22 september al is doorgevoerd. Draait je website bij een hostingpartij die cPanel gebruikt, dan is dit een moment om even actief te vragen of de patch al staat. Bij grote, professionele hostingbedrijven gebeurt dat doorgaans snel en automatisch, maar bij kleinere of verouderde omgevingen kan een update soms weken op zich laten wachten.
We schreven eerder al over een vergelijkbaar risico bij een kritiek lek in de Acronis-backupplugin voor cPanel, dat destijds al actief werd misbruikt. Dat dit soort fundamentele lekken in de beheerlaag van hostingomgevingen met enige regelmaat opduiken, laat zien dat de veiligheid van je website niet stopt bij je WordPress-installatie of je plugins. Bij onze eigen hosting houden we de beheeromgeving, updates en beveiliging van de server zelf in de gaten, zodat je niet afhankelijk bent van hoe snel een willekeurige hostingpartij een kritiek lek oppakt.
Wil je meer weten over hoe je website en hosting goed beveiligd blijven? Kijk dan geregeld op onze nieuwspagina, of neem contact op als je wilt laten checken of jouw huidige hosting up-to-date is.
Bronnen: The Hacker News en de GitHub Advisory Database.