Kritiek lek in Gravity Forms: update WordPress-plugin nu naar 3.1.0.5
Een kritiek lek (CVE-2026-84434, CVSS 9,8) in de populaire WordPress-plugin Gravity Forms laat aanvallers zonder inloggegevens bestanden uploaden. Update nu naar 3.1.0.5.
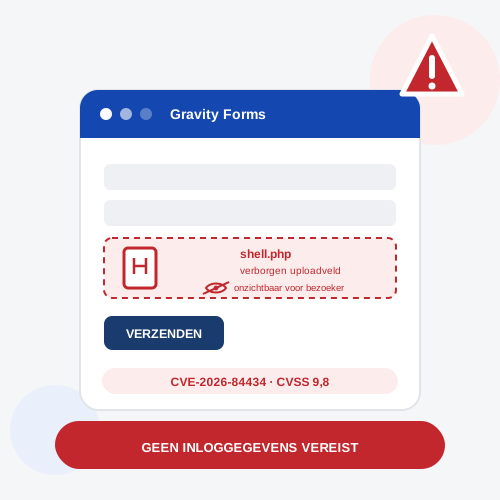
In Gravity Forms, een van de populairste formulier-plugins voor WordPress met meer dan een miljoen installaties, is een kritiek beveiligingslek ontdekt. Het lek, geregistreerd als CVE-2026-84434 en beoordeeld met een CVSS-score van 9,8 op de 10, treft alle versies tot en met 3.1.0.4. Dat melden onder meer Patchstack en de GitHub Advisory Database, die de kwetsbaarheid samen met Wordfence Intelligence documenteerden. De maker van de plugin bracht inmiddels versie 3.1.0.5 uit, waarmee het lek is verholpen.
Wat is er precies mis
Het probleem zit in de manier waarop Gravity Forms bestanden verwerkt die via een verborgen uploadveld binnenkomen. Formulieren kunnen een bestandsuploadveld bevatten waarvan de zichtbaarheid op "verborgen" staat, bijvoorbeeld om technische of voorwaardelijke velden te scheiden van wat een bezoeker ziet. Volgens de technische analyse van Patchstack controleert de plugin de bestandstype-validatie niet consistent voor dit soort velden: een bestand dat eigenlijk afgekeurd had moeten worden, wordt daarna alsnog opgeslagen zonder herbeoordeling.
Het gevolg is dat een aanvaller, zonder in te loggen en zonder enig account op de website, een bestand kan uploaden via zo'n formulier. Omdat het geuploade bestand uitvoerbare code kan bevatten, kan een aanvaller op deze manier volledige controle over de website krijgen. De enige voorwaarde is dat het formulier op de site een verborgen uploadveld bevat, wat in de praktijk bij nogal wat maatwerkformulieren het geval is.
Nog geen bevestigde misbruikgevallen, wel al exploitcode
Beveiligingsonderzoekers melden dat er inmiddels publiek een proof-of-concept exploit voor dit lek circuleert. Er zijn op dit moment geen bevestigde meldingen van grootschalig misbruik in het wild, maar CVSS 9,8 in combinatie met beschikbare exploitcode is precies het soort combinatie waarbij automatische scanbots snel op zoek gaan naar kwetsbare sites. Dat patroon zagen we eerder dit jaar ook bij het lek in de WordPress-plugin Super Forms, waar Wordfence binnen enkele weken al ruim 250.000 aanvalspogingen blokkeerde nadat een vergelijkbaar lek bekend werd.
Wat je nu moet doen
Werk je met Gravity Forms op je WordPress-website, controleer dan als eerste welke versie er actief is. Sta je op versie 3.1.0.4 of ouder, update dan zo snel mogelijk naar 3.1.0.5 of hoger. Dat kan via het gebruikelijke pluginoverzicht in je WordPress-beheeromgeving, of via de licentieportal van Gravity Forms als je de plugin buiten het reguliere updatekanaal om beheert.
Kun je vandaag nog niet updaten, controleer dan tijdelijk of je formulieren een verborgen bestandsuploadveld gebruiken en haal dat er zo nodig even uit totdat de update is doorgevoerd. Het is daarnaast verstandig om, als aanvullende beveiligingslaag, de webserver zo in te richten dat scripts in de map met geüploade bestanden niet kunnen worden uitgevoerd. Dat beperkt de schade zelfs als er onverhoopt toch een kwaadaardig bestand doorheen glipt.
Wat dit betekent voor jouw bedrijf
Formulier-plugins zoals Gravity Forms zitten vaak diep verweven in een website: contactformulieren, aanvraagformulieren, sollicitatieformulieren. Precies daardoor vallen kwetsbaarheden erin niet altijd meteen op, terwijl de impact groot is zodra een aanvaller binnenkomt. Een gehackte website kan leiden tot gestolen klantgegevens, een dichtgezette webshop of een domein dat op zwarte lijsten van zoekmachines belandt.
Gebruik je WordPress voor je bedrijfswebsite, dan is dit een goed moment om niet alleen deze ene plugin te checken, maar je hele pluginlijst na te lopen op verouderde software. Wil je dat niet zelf hoeven bij te houden? Bij website-onderhoud en beheer van Infotrends controleren we structureel op dit soort kritieke lekken en zorgen we dat updates op tijd worden doorgevoerd, zodat een nieuw beveiligingslek niet meteen tot een crisis leidt.
Bronnen: GitHub Advisory Database, Patchstack en Wordfence Intelligence.
Klaar voor een professionele website?
Wij maken een razendsnelle website op maat, 100% jouw eigendom.
Website laten maken