Noord-Koreaanse hackers infecteren 30.000 apparaten via nep-sollicitaties
Een internationale politiewaarschuwing meldt dat Noord-Koreaanse hackers via nep-sollicitaties en besmette npm-pakketten 30.000 apparaten infecteerden. Zo herken je de aanval.
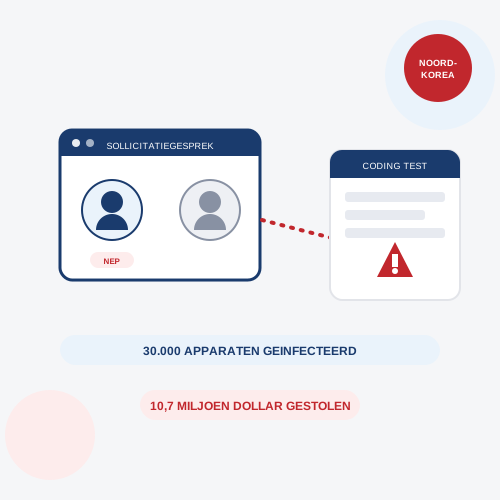
Japanse en Amerikaanse opsporingsdiensten hebben op 18 september een gezamenlijke waarschuwing uitgebracht over een Noord-Koreaanse hackgroep die minstens 30.000 apparaten wereldwijd infecteerde met een nep-sollicitatie als lokmiddel. De groep, bekend als WaterPlum of Contagious Interview, deed zich voor als recruiter en liet slachtoffers tijdens een zogenaamd sollicitatiegesprek malware installeren. Dat melden onder meer BleepingComputer en Forbes op basis van de advisory, die mede is ondertekend door de Japanse politie (NPA), de FBI, het Amerikaanse ministerie van Defensie, de Australische cyberveiligheidsdienst en de Duitse inlichtingendiensten BND en BfV.
Zo werkt de nep-sollicitatie
De aanvallers benaderen hun doelwitten via vacatureplatforms, sociale media en freelance-sites, en doen zich daarbij voor als recruiter van een bestaand AI-, crypto- of technologiebedrijf. Tijdens een fake sollicitatiegesprek of een technische test krijgt het slachtoffer een opdracht die eruitziet als een normale coding-test: een project downloaden, een GitHub- of GitLab-repository klonen, of een tool installeren om "problemen met de videobelsoftware" op te lossen. Wie dat uitvoert, installeert zonder het te merken een backdoor of infostealer op zijn eigen apparaat.
Volgens de advisory verlopen veel van deze aanvallen via besmette npm-pakketten en VS Code-projecten. Bekende malwarefamilies binnen deze campagne zijn BeaverTail, JavaScript-malware die is verstopt in npm-pakketten, en InvisibleFerret, een Python-backdoor die daarna wordt nagestuurd. Beide zijn ontworpen om wachtwoorden, sessietokens en cryptowallets van het slachtoffer te doorzoeken en buit te maken.
Wie er achter WaterPlum zit
De opsporingsdiensten koppelen WaterPlum aan het 313 General Bureau, een onderdeel van het Munitions Industry Department binnen de Noord-Koreaanse Arbeiderspartij dat normaal gesproken de wapenindustrie van het land aanstuurt. Tussen december 2025 en juli 2026 buitten de aanvallers zo meer dan 7.000 cryptowallets, goed voor ruim 10,7 miljoen dollar aan gestolen tegoeden. Dat geld vloeit volgens de advisory terug naar het regime, wat de aanvallen voor Noord-Korea eerder een vorm van staatsinkomsten maakt dan gewone cybercriminaliteit.
Waarom juist developers en designers doelwit zijn
Wat deze campagne onderscheidt van gewone phishing, is de precisie waarmee de daders hun doelwit kiezen. De advisory noemt met name softwareontwikkelaars, webdesigners en specialisten in crypto en blockchain als voorkeursdoelwit. Dat is geen toeval: deze groep werkt vaak zelfstandig of freelance, solliciteert regelmatig via platforms zoals LinkedIn of gespecialiseerde vacaturesites, en is gewend om tijdens een sollicitatieprocedure code te schrijven, te downloaden of uit te voeren. Precies dat maakt een kwaadaardig "coding-testje" of een gekaapte GitHub-repository een geloofwaardig verzoek in plaats van een verdachte bijlage in een e-mail.
Wat dit betekent voor jouw bedrijf
Werk je met freelance developers of een extern ontwikkelbureau voor je website of webshop, dan is dit een goed moment om te vragen hoe die partij omgaat met de broncode en de bibliotheken die in jouw project terechtkomen. We schreven eerder al over een vergelijkbaar risico toen een vergiftigd npm-pakket van TanStack werd gebruikt om bij de broncode van CrowdSec te komen. Beide incidenten laten zien dat een aanval zelden rechtstreeks op je website inbreekt, maar via een omweg: een developer, een pakket, of in dit geval een nep-sollicitatiegesprek.
Heb je zelf geen developer in dienst en laat je het onderhoud van je site liever aan een vaste partij over? Bij website-onderhoud en beheer van Infotrends houden we in de gaten welke bibliotheken en afhankelijkheden jouw website gebruikt, zodat een risico zoals dit niet onopgemerkt in je omgeving belandt. Werf je zelf developers of freelancers aan, controleer dan bij een sollicitatieprocedure altijd via een tweede kanaal of het bedrijf en de recruiter echt bestaan, voordat er code wordt gedownload of uitgevoerd.
Bronnen: BleepingComputer en Forbes.
Je website altijd veilig en up-to-date
Met ons onderhoud & beheer hoef je nergens meer naar om te kijken.
Bekijk onderhoud