Security For WooCommerce-lek CVE-2026-100109: aanvaller kan zonder login een beheerder aanmaken
Een kritiek lek in de plugin Security For WooCommerce laat bezoekers zonder inlog een beheerdersaccount aanmaken. Lees welke versies risico lopen en wat je nu doet.
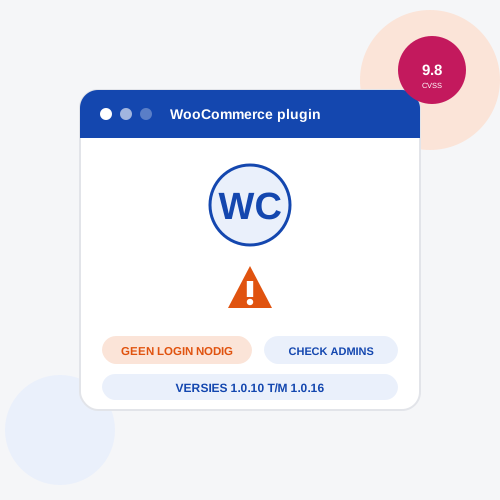
Een webshop met WooCommerce die de plugin Security For WooCommerce gebruikt, kan op dit moment een groot probleem hebben. Op 5 en 6 november 2026 is een kritiek lek bekend geworden met nummer CVE-2026-100109. Volgens de beschikbare meldingen kan iemand zonder account via dit lek een nieuw gebruikersaccount aanmaken, en daarbij zelf kiezen welke rol dat account krijgt. Met de rol beheerder heeft een aanvaller de volledige controle over de WordPress-installatie.
Wat is er aan de hand?
Het gaat om de plugin Security For WooCommerce, ook te vinden onder de naam ultimate-security-for-woocommerce. Volgens de gegevens van WPScan en VulDB zijn de versies 1.0.10 tot en met 1.0.16 getroffen. De plugin controleert bij een bepaalde actie niet of de gebruiker daar wel recht toe heeft. Die actie is ook bereikbaar voor bezoekers die niet zijn ingelogd. Daardoor kan een aanvaller een tijdelijke gebruiker laten aanmaken en de rol zelf bepalen.
WPScan geeft het lek een score van 9,8 op de CVSS-schaal. Dat is bijna het maximum. TheHackerWire beschrijft het als een omzeiling van de authenticatie.
Wat weten we nog niet zeker?
Op twee punten spreken de bronnen elkaar tegen, en die benoemen we liever eerlijk dan dat we er een mooi verhaal van maken.
Is er aanvalscode in omloop? Op het platform Sploitus staat een repository die zegt een proof-of-concept te bevatten voor de functie usfw_create_temporary_user. VulDB en TheHackerWire melden daarentegen dat er geen publiek exploit bekend is. Wij hebben de code niet beoordeeld en kunnen dit dus niet bevestigen. Ook is er in de bronnen geen melding van aanvallen in het wild.
Is er een oplossing? Het WPScan-item vermeldt dat er geen bekende fix is. VulDB adviseert juist om naar een gepatchte versie te updaten, maar noemt geen versienummer. De officiële NVD-analyse was bij het schrijven nog niet beschikbaar. Kijk daarom zelf op de pagina van de plugin op WordPress.org of in het changelog of er een nieuwere versie dan 1.0.16 is.
Wat moet je nu doen?
Gebruik je deze plugin, ga dan stap voor stap te werk.
- Controleer je versie. Ga in WordPress naar Plugins en kijk welke versie van Security For WooCommerce actief is. Zit je tussen 1.0.10 en 1.0.16, dan loop je risico.
- Controleer je gebruikers. Open Gebruikers en sorteer op rol. Zie je een beheerder die je niet kent, of een account met een vreemde naam of e-mailadres, verwijder die dan na een back-up en verander direct alle wachtwoorden van beheerders.
- Schakel de plugin uit als er geen fix is. Zolang je niet zeker weet dat er een veilige versie is, is uitschakelen of verwijderen de veiligste keuze. Een beveiligingsplugin die zelf een gat bevat, helpt je niet.
- Zoek een alternatief. Er zijn meer manieren om een webshop te beveiligen, bijvoorbeeld met een firewall bij je hoster of een plugin met een goede reputatie en regelmatige updates.
Ook andere plugins kregen een melding
In dezelfde periode zijn volgens zoekresultaten van TheHackerWire meer kwetsbaarheden in WordPress-plugins gepubliceerd. Eén ervan is WP Libre Form, waar versie 1.5.0.1 bestandstypes bij uploads niet controleert. Dat kan leiden tot het uitvoeren van code op de server. Voor die melding hebben wij geen tweede bron kunnen raadplegen, dus nemen we dit alleen als signaal mee. Het is een goede reden om je plugins eens kritisch langs te lopen.
Eerder schreven we al over het CryptoPayment Gateway-lek, waarvoor The Hacker News meldt dat er aanvallen op zijn gezien.
Wat betekent dit voor jouw webshop?
Dit lek laat zien dat ook plugins die bedoeld zijn om je site te beschermen een zwakke plek kunnen zijn. Hoe meer plugins je hebt, hoe meer plekken waar iets mis kan gaan. Een webshop heeft bovendien klantgegevens en bestellingen, dus een overgenomen beheeraccount is meer dan een kleine ergernis.
Wil je niet zelf elke week plugins en gebruikers controleren? Met website-onderhoud en beheer houden wij updates, back-ups en beveiligingsmeldingen voor je in de gaten. Meer beveiligingsnieuws vind je op onze nieuwspagina.
Bronnen: WPScan, VulDB, TheHackerWire, The Hacker News. Wij konden de bronpagina's niet rechtstreeks openen; de details zijn gebaseerd op samenvattingen uit zoekresultaten.
Je website altijd veilig en up-to-date
Met ons onderhoud & beheer hoef je nergens meer naar om te kijken.
Bekijk onderhoud