Snazzy Social Media Feed-lek: bestanden uploaden zonder controle (CVE-2026-110002)
In de WordPress-plugin Snazzy Social Media Feed zit een kritiek lek (CVE-2026-110002, CVSS 9,8). Dit weten we, wat nog onduidelijk is en wat je nu kunt doen.
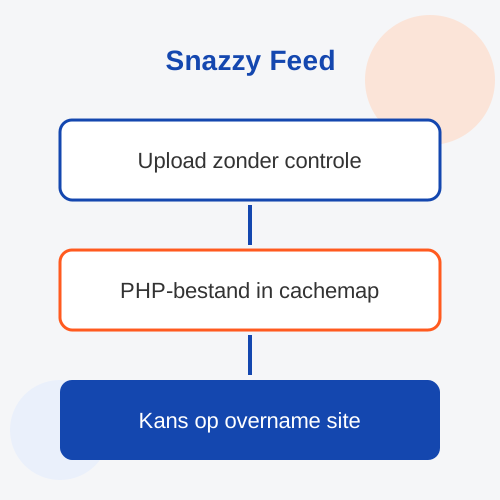
Laat je een social media feed op je website zien met de WordPress-plugin Snazzy Social Media Feed? Dan is het verstandig om vandaag te kijken welke versie je gebruikt. In alle versies tot en met 2.5 zit een kritiek beveiligingslek met kenmerk CVE-2026-110002. Het is half oktober gepubliceerd, maar in de bronnen die wij vonden is nog geen verbeterde versie te vinden.
Wat is er aan de hand?
Het gaat om het ongecontroleerd uploaden van bestanden (CWE-434). Volgens de beschrijving in de CVE-gegevens ontbreken in het losstaande script save-to-cache.php de controles die WordPress normaal uitvoert: inloggen, rechten en een nonce, een controlewaarde die misbruik moet tegengaan. Ook wordt de parameter pluginURL onvoldoende gecontroleerd. Een aanvaller kan daardoor PHP-code in een cachebestand laten zetten en die uitvoeren door het bestand op te vragen. De score is 9,8 op 10 (CVSS). Het lek staat onder meer in de CVE-registratie bij OpenCVE en in de vermelding van Patchstack.
Wat is nog onduidelijk?
De bronnen spreken elkaar op één punt tegen. Patchstack noemt het lek ongeauthenticeerd, dus uit te buiten zonder account. Andere bronnen, waaronder VulDB, schrijven dat een account met minimaal abonneerechten nodig is. Ga voor de zekerheid uit van het ergste geval: iedereen kan het proberen.
Patchstack geeft aan dat er geen officiële oplossing beschikbaar is. Wij konden geen verbeterde versie vinden. Of het lek al actief wordt misbruikt, weten wij niet. Controleer dat bij Patchstack of Wordfence.
Wat moet je doen?
- Open je WordPress-beheer en kijk of Snazzy Social Media Feed is geïnstalleerd en welke versie draait.
- Zit je op 2.5 of lager en is er nog geen nieuwere versie? Zet de plugin dan uit en verwijder hem, of zet de feed tijdelijk uit.
- Kijk in de cachemap van de plugin en in wp-content/uploads op onverwachte .php-bestanden.
- Vraag je hostingpartij of een beveiligingsregel de aanvalsroute kan blokkeren.
Wat betekent dit voor jou?
Een kleine plugin voor een social feed lijkt onschuldig, maar één kwetsbaar script is genoeg om een hele site over te nemen. Daarom loont het om plugins die je niet echt gebruikt gewoon te verwijderen. Eerder schreven we over een vergelijkbaar geval bij de 10Web Booster. Wil je dit niet zelf bijhouden, dan nemen wij het controleren en updaten over met website-onderhoud en beheer. Meer nieuws vind je op de nieuwspagina.
Bronnen: Patchstack, OpenCVE, VulDB.
Meer klanten via online marketing
Van Google Ads tot social media, wij zorgen voor meetbare groei.
Bekijk diensten