UpdraftCentral-sleutels gestolen: WordPress-sites van backdoors voorzien
Na een inbraak bij TeamUpdraft misbruiken aanvallers gestolen UpdraftCentral-sleutels om backdoors op WordPress-sites te zetten. Zo controleer en herstel je je site.
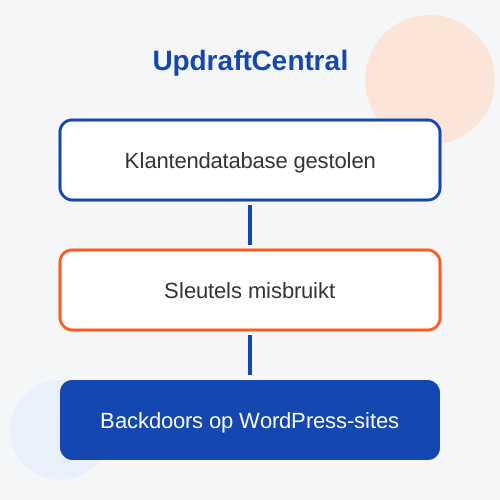
Aanvallers hebben bij TeamUpdraft, het bedrijf achter de back-upplugin UpdraftPlus, een klantendatabase buitgemaakt. Daarin stonden ook verbindingssleutels voor UpdraftCentral. Met die sleutels zijn volgens meerdere beveiligingsbronnen backdoors op WordPress-sites geplaatst. Gebruik je UpdraftPlus of UpdraftCentral, dan is controleren nu geen overbodige luxe.
Wat is er gebeurd bij TeamUpdraft?
Volgens een advisory van TeamUpdraft, waar onder meer BleepingComputer en Patchstack over berichten, kreeg een aanvaller in het weekend van 17 en 18 oktober 2026 toegang tot de infrastructuur van het bedrijf en kopieerde een klantendatabase. Op 18 en 19 oktober werden de gestolen sleutels gebruikt om op WordPress-sites backdoor-plugins te installeren.
Welke gegevens zaten in de database?
TeamUpdraft noemt namen, e-mailadressen, factuuradressen en bestelgeschiedenis. Ook stonden er wachtwoorden in, maar alleen in gehashte vorm, plus instellingen voor tweestapsverificatie en de verbindingssleutels voor UpdraftCentral, UpdraftVault en UpdraftClone. Kaartbetalingen lopen volgens het bedrijf via Stripe en PayPal, dus betaalgegevens werden niet opgeslagen. Zelf gehoste UpdraftCentral en de bestanden van de UpdraftPlus-plugin zelf zijn volgens TeamUpdraft niet getroffen.
Waarom zijn die sleutels zo gevaarlijk?
Een UpdraftCentral-sleutel laat een site opdrachten van het centrale dashboard accepteren. Patchstack legt uit dat de opdrachten van de aanvaller met echte sleutels zijn ondertekend. De plugin ziet dus een geldige opdracht en voert die uit. Dat verklaart waarom ook sites met een recente versie van de plugin werden geraakt.
Daar komt bij dat de sleutels niet verlopen. Patchstack trof sleutels aan die in november 2025 waren uitgegeven en in oktober 2026 nog werkten. Een site uit het dashboard verwijderen is daarom niet genoeg: de sleutel die op de site zelf is opgeslagen is wat telt.
Welk versienummer lost het op?
Hier lopen de bronnen uiteen. Nethemba meldt dat de updates 1.26.12 en 2.26.12 de oude sleutels van UpdraftCentral Cloud verwijderen. Rescana en Search Engine Journal noemen 1.26.13 en 2.26.13, die verbindingen van vóór 18 oktober 2026, 12:07 UTC loskoppelen. Wij kunnen dit niet met zekerheid vaststellen. Controleer daarom de releasenotities van TeamUpdraft zelf en installeer de nieuwste versie.
Een update alleen is bovendien niet genoeg. Een backdoor die al op je site staat, verdwijnt er niet door.
Zo controleer en herstel je je site
Op basis van de adviezen van TeamUpdraft en Patchstack:
- Werk UpdraftPlus bij naar de nieuwste versie.
- Verwijder de UpdraftCentral-sleutels onder Instellingen, UpdraftPlus Backups, Geavanceerde tools, UpdraftCentral. Wie met de opdrachtregel werkt, kan
wp option delete updraft_central_localkeysgebruiken. Je back-ups blijven daarna gewoon werken. - Kijk in je gebruikerslijst of er beheerders of redacteuren bij zijn gekomen die je niet kent.
- Bekijk de lijst met plugins op onbekende of onlangs toegevoegde plugins en verwijder die.
- Wijzig de wachtwoorden van beheerders en autoriseer externe opslag opnieuw. Wissel ook de toegangssleutels van die opslag.
- Bekijk de serverlogs op verdachte activiteit rond 18 en 19 oktober.
Had je een UpdraftPlus-account, dan kunnen je gegevens in de gestolen database hebben gezeten. Wees extra alert op phishingmails die zich als TeamUpdraft voordoen.
Wat betekent dit voor jou als ondernemer?
Dit incident laat zien dat een kwetsbaarheid niet altijd in je eigen site zit. Soms ligt het risico bij een leverancier die sleutels tot jouw site beheert. Weet daarom welke externe diensten toegang hebben tot je website, en trek toegang in die je niet gebruikt.
Zie je dit allemaal liever uit handen gegeven? Dan kan een partner die website-onderhoud en beheer doet de controle, de updates en de opschoning voor je regelen. Heb je vragen over je eigen site, neem dan gerust contact op. Meer beveiligingsnieuws vind je op onze nieuwspagina. Eerder schreven we over een andere aanval op WordPress-beheerders, TRUST#GRAFT.
Bronnen: BleepingComputer, Patchstack, Search Engine Journal, Nethemba, Rescana.
Klaar voor een professionele website?
Wij maken een razendsnelle website op maat, 100% jouw eigendom.
Website laten maken