Kritiek lek in WooCommerce-offerteplugin: bestand uploaden zonder in te loggen
Request a Quote for WooCommerce van Addify bevat tot en met versie 2.9.2 een kritiek lek (CVE-2026-18143, CVSS 9,8) waarmee een aanvaller zonder account een PHP-bestand kan uploaden. Update nu naar 2.9.3.
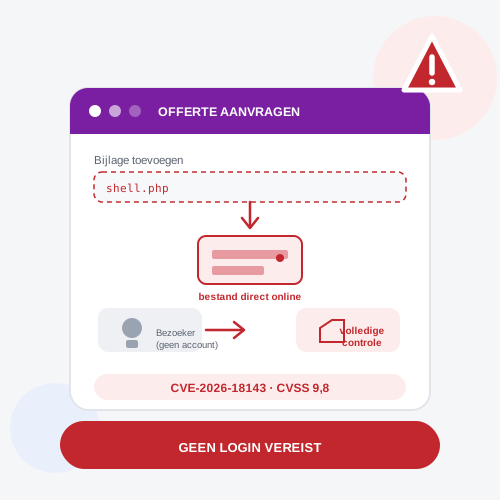
De WooCommerce-plugin Request a Quote for WooCommerce, gemaakt door ontwikkelaar Addify, bevat tot en met versie 2.9.2 een kritiek lek. Het is geregistreerd als CVE-2026-18143 en kreeg een CVSS-score van 9,8 op een schaal tot 10, de hoogst haalbare classificatie voor dit type fout. Een aanvaller heeft geen account of wachtwoord nodig om misbruik te maken: alles gebeurt via een openbaar toegankelijk onderdeel van de webshop. Het lek werd op 26 september 2026 openbaar gemaakt, inclusief werkende exploitcode op GitHub.
Hoe het lek werkt
De plugin voegt een offerteknop toe aan een webshop, waarmee klanten in plaats van direct af te rekenen een offerte kunnen aanvragen voor een product. Bij winkels die daarbij de optie "popup" gebruiken, een venster waarin de klant in meerdere stappen zijn gegevens en eventueel een bijlage invult, verwerkt de plugin die aanvraag via de functie afrfq_submit_quote_via_popup(). Die functie controleert de naam van een geüpload bestand niet. Ze gebruikt de bestandsnaam die de bezoeker zelf meestuurt, rechtstreeks als opslaglocatie op de server.
Daardoor kan iemand een bestand met de extensie .php aanbieden in plaats van een foto of pdf. De plugin slaat dat bestand op in een map die gewoon vanaf het internet te benaderen is. Zodra de aanvaller die map vervolgens rechtstreeks opvraagt, voert de server de inhoud van dat bestand uit alsof het een normaal stukje code van de website is. Vanaf dat moment heeft de aanvaller in feite volledige controle over de webshop, inclusief toegang tot de database met klantgegevens en bestellingen.
Om welke situaties het gaat
De aanval werkt alleen als een winkelier de popup-variant van het offerteformulier heeft ingeschakeld voor minstens één productregel. Staat die optie uit, dan is deze specifieke route niet te misbruiken. Volgens de installatiecijfers op WordPress.org draait de plugin op meer dan 5.000 actieve webshops. Addify bracht versie 2.9.3 uit waarin de bestandscontrole wel goed staat: de plugin accepteert nu alleen nog toegestane bestandstypen en genereert zelf een veilige bestandsnaam. Er is op dit moment geen bevestigd bewijs van misbruik in het wild, maar doordat de exploitcode al openbaar is, kan dat snel veranderen.
Eerder dit najaar schreven we al over een vergelijkbaar risico bij een lek in Gravity Forms, waarbij aanvallers eveneens zonder inloggegevens bestanden konden uploaden naar een WordPress-site. Dat dit patroon zich nu ook bij een offerteplugin voor WooCommerce voordoet, laat zien dat elk formulier met een uploadveld een aantrekkelijk doelwit is als de controle daarachter niet klopt.
Wat je nu moet doen
Gebruik je Request a Quote for WooCommerce op je webshop, kijk dan onder Plugins in je WordPress-dashboard welke versie actief is. Staat er 2.9.2 of ouder, update dan zo snel mogelijk naar 2.9.3. Heb je de popup-optie voor offertes aanstaan, controleer dan ook of er onbekende bestanden in je map voor uploads staan, en zet een recente back-up klaar voordat je verder gaat. Twijfel je of je site al gecompromitteerd is, kijk dan kritisch naar onverklaarbare nieuwe gebruikersaccounts of bestanden die je zelf niet hebt geplaatst.
Wat dit voor jouw bedrijf betekent
Een offerteknop op een webshop lijkt een onschuldige toevoeging, iets voor klanten die liever eerst een prijs willen bespreken dan meteen afrekenen. Dit lek laat zien dat elk stukje functionaliteit dat bestanden van bezoekers accepteert, net zo kritisch beveiligd moet zijn als een inlogpagina. Voor een kleinere webshop die zelf niet elke pluginupdate bijhoudt, is een kritiek lek als dit precies het risico dat onopgemerkt blijft tot het te laat is.
Bij website-onderhoud en beheer van Infotrends houden we plugin-updates als deze in de gaten en voeren we kritieke patches snel door, met een werkende back-up als vangnet. Twijfel je of jouw webshop nog op een veilige versie draait, neem dan gerust contact met ons op. Meer nieuws over kwetsbaarheden in WordPress- en WooCommerce-plugins vind je op onze nieuwspagina.
Bronnen: de technische analyse en proof-of-concept op GitHub en de dreigingsanalyse van OffSeq.
Klaar voor een professionele website?
Wij maken een razendsnelle website op maat, 100% jouw eigendom.
Website laten maken