Twee lekken in WPeMatico laten meewerker admin worden en interne systemen uitlezen
WPeMatico RSS Feed Fetcher had tot versie 2.8.27 twee lekken (CVE-2026-89000 en CVE-2026-89001) waarmee een bijdrager-account interne servers kon uitlezen en zichzelf als beheerder kon laten posten. Update de plugin nu.
De WordPress-plugin WPeMatico RSS Feed Fetcher, die feeds automatisch omzet in nieuwe berichten, bleek tot en met versie 2.8.26 twee lekken te bevatten. Dat staat sinds 27 september 2026 in de GitHub Advisory Database, onder de nummers CVE-2026-89000 en CVE-2026-89001. Ontwikkelaar Etruel Developments bracht versie 2.8.27 uit die beide problemen verhelpt. Volgens vergelijkende overzichten van WordPress-pluginstatistieken draait de plugin op meer dan 20.000 websites.
Wat er precies mis was
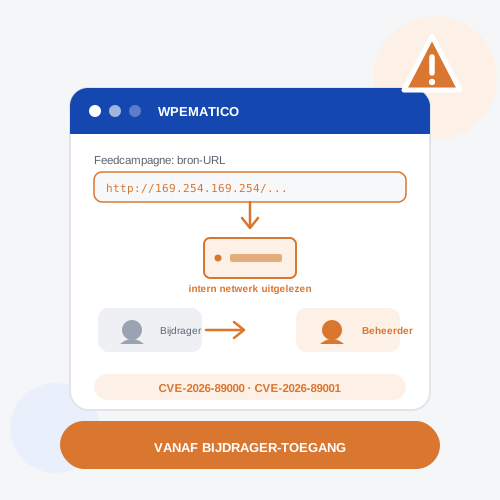
Het eerste lek, CVE-2026-89000, zit in de manier waarop WPeMatico een feed-URL ophaalt. De plugin controleerde niet of de gebruiker die een feedcampagne aanmaakt daar wel rechten voor heeft, en verifieerde ook niet waar de opgegeven URL naartoe wijst voordat de server die zelf benaderde. Daardoor kon iemand met een account op het niveau van bijdrager of hoger de server een verzoek laten sturen naar adressen die normaal niet van buitenaf bereikbaar zijn, zoals interne netwerkdiensten, en de reactie daarvan terug laten sturen. Dit type fout heet server-side request forgery, afgekort SSRF.
Het tweede lek, CVE-2026-89001, gaat over wie een bericht mag publiceren en op wiens naam. De plugin controleerde niet of degene die een feedcampagne draait ook daadwerkelijk bevoegd is om de resulterende berichten live te zetten, en ook niet of hij een andere gebruiker als auteur mag instellen. Het gevolg: een bijdrager kon berichten direct publiceren in plaats van ze eerst ter controle voor te leggen, en daarbij zelfs elke geregistreerde gebruiker, inclusief een beheerder, als auteur opgeven. Beveiligingsdatabank VulDB geeft dit lek een CVSS-score van 4,3, tegenover 6,3 voor het SSRF-lek. Beide gelden daarmee als een matig risico, niet als kritiek, en er is op dit moment geen misbruik in het wild bekend.
Waarom een bijdrager-account genoeg is
Wat deze twee lekken lastig maakt, is dat er geen beheerderswachtwoord voor nodig is. Veel sites geven gastauteurs, stagiairs of externe tekstschrijvers een account met de rol bijdrager, juist omdat die rol volgens de bedoeling van WordPress weinig kan: een concept schrijven, maar niet zelf publiceren. Met deze lekken in WPeMatico verdween dat verschil. Iemand met zo'n beperkt account kon in theorie zowel de interne infrastructuur van de hostingomgeving verkennen als ongemerkt content publiceren onder de naam van de eigenaar van de site.
Wat je nu moet doen
Gebruik je WPeMatico RSS Feed Fetcher om feeds automatisch te importeren, controleer dan onder Plugins in je WordPress-dashboard welke versie actief is. Staat er 2.8.26 of ouder, update dan naar 2.8.27 of hoger. Kijk ook na wie er op je site een bijdrager-account heeft en of die accounts nog nodig zijn. Een account dat een oud-medewerker jaren geleden kreeg en dat nooit is verwijderd, is precies het soort toegang waar dit lek voor bedoeld leek.
Wat dit voor jouw bedrijf betekent
Veel ondernemers denken bij een kwetsbaarheid al snel aan een hacker die van buitenaf inbreekt. Deze twee lekken laten zien dat een lager geplaatst account, van een freelancer, een stagiair of een oude collega, net zo goed een risico kan zijn als het achterliggende plugin niet goed is dichtgetimmerd. Eerder schreven we al over een vergelijkbaar patroon bij een lek in Elementor, waarbij een aanvaller ongemerkt een nieuwe beheerder kon aanmaken.
Bij website-onderhoud en beheer van Infotrends houden we plugin-updates als deze in de gaten en voeren we kritieke patches snel door, met een werkende back-up als vangnet. Twijfel je of jouw site nog gebruikersaccounts heeft die er niet meer horen te zijn, of wil je laten checken of je plugins up-to-date zijn, neem dan gerust contact met ons op. Meer nieuws over kwetsbaarheden in WordPress-plugins vind je op onze nieuwspagina.
Bronnen: het officiële beveiligingsadvies op GitHub en VulDB.