Easy Digital Downloads-lek CVE-2026-120538: admin-account overnemen via PayPal-checkout
Easy Digital Downloads tot en met 3.7.2 heeft een lek (CVE-2026-120538) in de PayPal-gastcheckout. Lees wat er speelt en wat je als webshopeigenaar nu controleert.
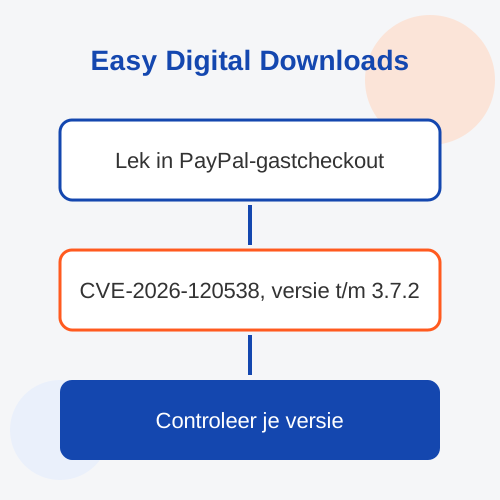
Voor de webshop-plugin Easy Digital Downloads (EDD) is op 3 november 2026 een beveiligingslek gepubliceerd met het nummer CVE-2026-120538. Het gaat om een zogenoemde authenticatie-omzeiling: iemand zonder account zou in bepaalde situaties kunnen inloggen als een ander, bijvoorbeeld als beheerder. Volgens de vermelding bij Vulners zijn alle versies tot en met 3.7.2 getroffen. Verkoop je digitale producten met EDD en PayPal, dan is dit een melding om serieus te nemen.
Wat is er mis in de PayPal-gastcheckout?
Easy Digital Downloads is een plugin voor WordPress waarmee ondernemers digitale producten verkopen, zoals downloads, e-books en software. Het lek zit in het afrekenen met PayPal als een klant als gast bestelt, dus zonder eerst een account aan te maken.
Volgens de analyse van VulDB gaat het mis in een functie die na de PayPal-betaling kijkt bij welke gebruiker de bestelling hoort en die persoon inlogt. Daarbij wordt het e-mailadres gebruikt dat in het gastveld is ingevuld. Een aanvaller zou een gastbestelling kunnen starten met het e-mailadres van een beheerder en de PayPal-betaling afronden. Het gevolg is dat de aanvaller in de sessie van die beheerder terechtkomt. Een beheerdersaccount geeft volledige controle over je WordPress-site.
Dit is een kort overzicht van wat de bronnen melden:
- Type lek: onjuiste authenticatie (CWE-287), gemeld door Wordfence als CVE-nummeruitgever.
- Getroffen versies: Easy Digital Downloads tot en met 3.7.2.
- Ernst: CVSS-score 8.1 van 10, dus hoog. Je hebt er geen account of klik van een slachtoffer voor nodig.
- Voorwaarde: de aanval zou volgens VulDB alleen werken als de beheerder nog geen klantrecord in EDD heeft.
Hoe groot is het risico echt?
Het cijfer 8.1 is niet het hoogste dat bestaat. Dat komt doordat de aanval volgens de beschrijving een hoge complexiteit heeft: er moet een aantal dingen tegelijk kloppen. Een aanvaller moet het e-mailadres van een beheerder kennen, en de PayPal-gastcheckout moet in gebruik zijn. Dat laatste is bij veel webshops met EDD gewoon het geval.
Wat we niet weten, moet je ook eerlijk benoemen. Op het moment van schrijven vonden we geen melding dat het lek al actief wordt misbruikt. We vonden ook geen verklaring van de makers van de plugin zelf. De bronnen die we raadpleegden zijn kwetsbaarheidsdatabases, geen persberichten of blogs van de leverancier.
Is er een update?
Hier zit de onzekerheid. VulDB adviseert te updaten naar Easy Digital Downloads 3.7.3 of nieuwer. Een andere bron, OffSeq, noemt geen verholpen versie. De officiële changelog van de plugin bevestigde de fix in 3.7.3 niet voor ons. Kijk daarom zelf in je WordPress-dashboard of er een nieuwere versie dan 3.7.2 beschikbaar is, en lees de changelog van Easy Digital Downloads voordat je bijwerkt.
Wat kun je nu doen?
- Controleer je versie. Ga naar Plugins in je WordPress-dashboard en kijk welke versie van Easy Digital Downloads je gebruikt. Staat daar 3.7.2 of lager, dan ben je getroffen.
- Maak een back-up en werk bij. Zodra er een nieuwere versie beschikbaar is, installeer je die. Test daarna een bestelling met PayPal.
- Controleer je beheerdersaccounts. Staan er accounts bij die je niet kent? Dan is dat een signaal om verder te laten kijken.
- Zet tweestapsverificatie aan voor beheerders, als je dat nog niet hebt gedaan. Dat helpt vooral bij gestolen inloggegevens. Of het ook een aanval via dit specifieke lek tegenhoudt, weten we niet, want daar vonden we niets over.
- Gebruik een apart beheerders-e-mailadres. Een adres dat nergens publiek staat, is lastiger te raden. Dat is een algemene voorzorgsmaatregel en geen officiële oplossing voor dit lek.
Wat betekent dit voor jouw webshop?
Een webshop draait op software van meerdere partijen: WordPress zelf, een betaalplugin, een thema en vaak nog extra uitbreidingen. Elk onderdeel kan een zwak punt zijn, en een lek in de afrekenstap raakt direct je klanten en je omzet. Eerder schreven we al over een vergelijkbaar geval bij Customer Reviews for WooCommerce en over de beveiligingsupdate van WooCommerce 11.0.1.
Wil je niet zelf bijhouden welke plugin wanneer een update nodig heeft? Dan kun je dat uitbesteden. Bij website-onderhoud en beheer controleren we updates, maken we back-ups en testen we of je bestelproces blijft werken. Meer beveiligingsnieuws lees je op onze nieuwspagina.
Bronnen: Vulners, VulDB, OffSeq. Wij konden de bronpagina's niet rechtstreeks openen, de details zijn gebaseerd op samenvattingen van deze vermeldingen.
Meer klanten via online marketing
Van Google Ads tot social media, wij zorgen voor meetbare groei.
Bekijk diensten