Stored XSS-lek in EmbedPress treft WordPress-plugin met 100.000+ installaties
EmbedPress, een embed-plugin op meer dan 100.000 WordPress-sites, bevat een stored XSS-lek (CVE-2026-85002). Update naar versie 4.6.7 om het risico weg te nemen.
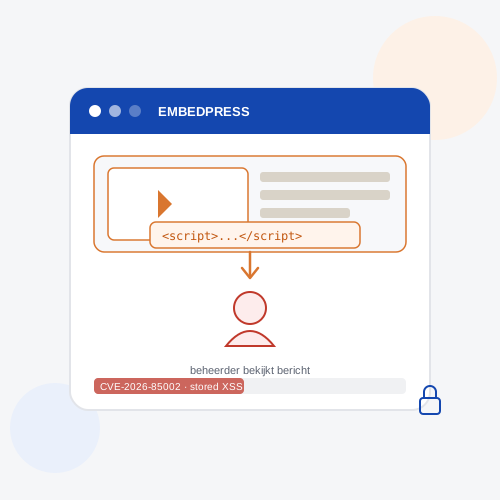
Beveiligingsdatabase Wordfence Intelligence heeft op 27 september 2026 een kwetsbaarheid gepubliceerd in EmbedPress, de populaire WordPress-plugin van ontwikkelaar WPDeveloper waarmee sitebeheerders pdf's, YouTube-video's, Google Reviews, Instagram-feeds en andere content in hun berichten en pagina's kunnen plaatsen. De kwetsbaarheid staat geregistreerd als CVE-2026-85002 en betreft een stored cross-site scripting-lek, kortweg XSS. De plugin draait volgens de eigen cijfers op WordPress.org op meer dan 100.000 actieve websites.
Hoe het lek werkt
Het probleem zit in de manier waarop EmbedPress een bepaald blokattribuut verwerkt voordat het dat teruggeeft in de HTML-code van de pagina. De plugin ontsnapt die waarde niet correct, waardoor een gebruiker er kwaadaardige script-code in kan verstoppen. Bij een normale bezoeker van de site gebeurt er niets, maar zodra iemand met hogere rechten, bijvoorbeeld een redacteur of beheerder, het bewuste bericht in het dashboard of op de site bekijkt, wordt die code alsnog uitgevoerd in de browser van die hooggeplaatste gebruiker.
Het bijzondere aan dit lek is dat er al een account met de rol "contributor" (medewerker) nodig is om het uit te buiten. Dat is een lagere drempel dan een lek dat door iedereen zonder account is te misbruiken, maar allerminst onschuldig. Veel sites met meerdere auteurs, denk aan een redactieteam, een site met gastbloggers of een webshop met meerdere medewerkers, kennen precies dit soort accounts met beperkte rechten. Wie zo'n account weet te bemachtigen of misbruikt, kan via een normaal ogend bericht alsnog het account van een beheerder overnemen zodra die het bericht controleert.
De kwetsbaarheid valt onder CWE-79, de standaardclassificatie voor cross-site scripting door onvoldoende validatie van invoer. Over de exacte CVSS-score lopen de meningen van verschillende trackers op dit moment nog uiteen, dus daar doen we hier bewust geen uitspraak over. Vast staat wel dat het om een reëel, misbruikbaar lek gaat dat WPDeveloper zelf ook heeft erkend door er een patch voor uit te brengen.
Om welke versies het gaat
Het lek treft alle versies van EmbedPress tot en met 4.6.6. WPDeveloper bracht versie 4.6.7 uit, waarin het blokattribuut wel op de juiste manier wordt ontsnapt voordat het in de pagina terechtkomt. Gebruik je de gratis of de PRO-variant van EmbedPress, controleer dan in beide gevallen welke versie actief is.
Eerder dit najaar schreven we al over een vergelijkbaar risico bij een CSRF-lek in Elementor Website Builder, waarbij een aanvaller buiten de site om een nieuw beheerdersaccount kon aanmaken. Dit lek in EmbedPress werkt net weer anders: de aanvaller heeft al toegang nodig, maar richt zich vervolgens juist op de mensen mét de hoogste rechten binnen de site zelf.
Wat je nu moet doen
Gebruik je EmbedPress op je WordPress-site, ga dan naar Plugins in je dashboard en controleer welke versie geïnstalleerd staat. Zie je 4.6.6 of ouder, update dan naar 4.6.7 of hoger. Werk je met meerdere auteurs of medewerkers op je site, controleer dan ook wie er allemaal een account heeft en of die accounts nog nodig zijn. Overweeg daarnaast om reviewrechten voor nieuwe berichten aan te houden, zodat content van gebruikers met beperkte rechten eerst wordt gecontroleerd voordat een beheerder die opent.
Wat dit voor jouw bedrijf betekent
Voor bedrijven met een redactieteam, een site vol gastauteurs of een webshop met meerdere medewerkersaccounts is dit precies het soort lek dat makkelijk over het hoofd wordt gezien. Er hoeft geen inbraak van buitenaf plaats te vinden, het risico zit al binnen de eigen gebruikersstructuur. Juist daarom is het belangrijk om plugins actueel te houden en gebruikersrollen kritisch te bekijken, ook als een site al jaren zonder problemen draait.
Bij website-onderhoud en beheer van Infotrends houden we dit soort plugin-updates structureel in de gaten, zodat een lek als dit niet onopgemerkt blijft staan. Twijfel je of jouw site nog op een veilige versie van EmbedPress draait, of wil je je gebruikersrollen laten doorlichten, neem dan gerust contact met ons op. Meer nieuws over kwetsbaarheden in WordPress-plugins vind je op onze nieuwspagina.
Bronnen: Wordfence Intelligence en OffSeq Threat Radar.
Klaar voor een professionele website?
Wij maken een razendsnelle website op maat, 100% jouw eigendom.
Website laten maken