LatePoint-lek: klantaccounts overnemen via de inlogcode (CVE-2026-110653)
In de WordPress-boekingsplugin LatePoint zit een kritiek lek (CVE-2026-110653, CVSS 9,1) in de inlogcode. Dit is bekend, wat nog niet vaststaat en wat je nu kunt doen.
Laat je klanten afspraken boeken met de WordPress-plugin LatePoint? Dan is het verstandig om vandaag je versie te controleren. In alle versies tot en met 5.7.4 zit een kritiek beveiligingslek met kenmerk CVE-2026-110653. Het gaat om de inlogcode waarmee klanten zich bij je boekingssysteem aanmelden. Het lek is op 17 oktober 2026 gepubliceerd.
Wat is er aan de hand?
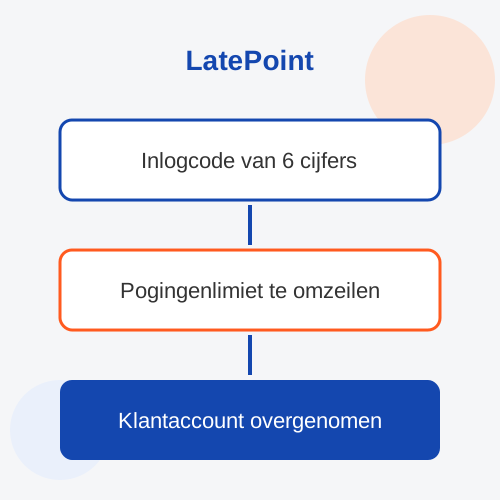
LatePoint laat klanten inloggen met een eenmalige code van zes cijfers (OTP), die ze per e-mail of sms ontvangen. Om gokken te voorkomen blokkeert de plugin de login na tien foute pogingen. Volgens de beschrijving in de GitHub Advisory Database werkt dat maximum niet goed. De teller die de pogingen bijhoudt, wordt in de functie verifyOTP niet atomair bijgewerkt. Er ontbreekt een rijvergrendeling en een voorwaarde bij de update.
In gewoon Nederlands: als een aanvaller heel veel pogingen tegelijk verstuurt, kijken die allemaal naar dezelfde teller voordat die is opgehoogd. Zo kan de grens van tien pogingen worden omzeild. Wie het e-mailadres of telefoonnummer van een klant kent, kan daarna de zes cijfers raden en inloggen als die klant. De beveiligingscontrole met een nonce helpt hier niet, want volgens dezelfde advisory is die nonce openbaar op te vragen via de endpoints request_otp en resend_otp.
De beoordeling is 9,1 op 10 (CVSS 3.1). Er is geen account nodig en geen handeling van een bezoeker. Het gaat om de zwakte CWE-287, onjuiste authenticatie. Ook VulDB en andere databases vermelden dit lek onder de plugin Appointment Booking Plugin, de officiële naam van LatePoint.
Wat is nog onduidelijk?
Er zijn een paar punten die je niet als vaststaand feit moet aannemen.
- De verbeterde versie. De advisory noemt geen gepatchte versie. Wel verwijst hij naar de broncode van versie 5.7.5, waarin het bestand otp_helper.php is aangepast. Dat wijst op 5.7.5 als oplossing, maar wij konden dat niet bevestigen in een changelog. Controleer dit zelf in het pluginbeheer of bij de ontwikkelaar.
- Misbruik. Wij vonden geen melding dat het lek actief wordt misbruikt. De GitHub-pagina noemt een kans op misbruik binnen dertig dagen (EPSS) van 0,403 procent. Dat is een schatting en geen garantie.
- Status van de melding. GitHub markeert de advisory als nog niet beoordeeld. De details kunnen dus nog worden aangevuld.
Wat er in een account van een klant te zien is, hangt af van hoe jij LatePoint gebruikt. Denk aan namen, contactgegevens en afspraken. De score van de advisory wijst op risico voor vertrouwelijkheid en integriteit, dus op inzien en wijzigen van gegevens.
Wat moet je doen?
- Open je WordPress-beheer en kijk bij Plugins welke versie van LatePoint draait.
- Zit je op 5.7.4 of lager? Werk dan bij naar de nieuwste versie en controleer daarna of die hoger is dan 5.7.4.
- Maak vooraf een back-up, zodat je bij een probleem met je boekingsformulier terug kunt.
- Kijk in je boekingen en klantgegevens op vreemde wijzigingen of afspraken die je niet kent.
- Kan je niet direct bijwerken? Zet dan het inloggen voor klanten tijdelijk uit, als je instellingen dat toestaan.
- Vraag je hostingpartij of een firewallregel veel gelijktijdige inlogverzoeken kan afremmen.
Wat betekent dit voor jou?
Een boekingsplugin bewaart gegevens van echte mensen. Voor een kapper, praktijk of adviesbureau is dat gevoelig, ook onder de AVG. Eén kwetsbare inlogstap is dan genoeg om vertrouwen te verliezen.
Plugins bijwerken is geen eenmalige klus. Eerder schreven we over een vergelijkbaar geval bij de 10Web Booster en over een lek in de Snazzy Social Media Feed. Wil je dit niet zelf bijhouden, dan nemen wij het controleren en updaten van plugins over met website-onderhoud en beheer. Meer nieuws vind je op de nieuwspagina.
Bronnen: GitHub Advisory Database (GHSA-3xwr-ghgc-2994), VulDB.
Klaar voor een professionele website?
Wij maken een razendsnelle website op maat, 100% jouw eigendom.
Website laten maken