Kritiek lek in WordPress-plugin Meta Box AIO, update nu naar versie 3.12.0
Een kritiek lek (CVSS 9,8) in Meta Box AIO en de bijbehorende plugins laat aanvallers zonder inloggegevens adminrechten krijgen. Update nu naar versie 3.12.0.
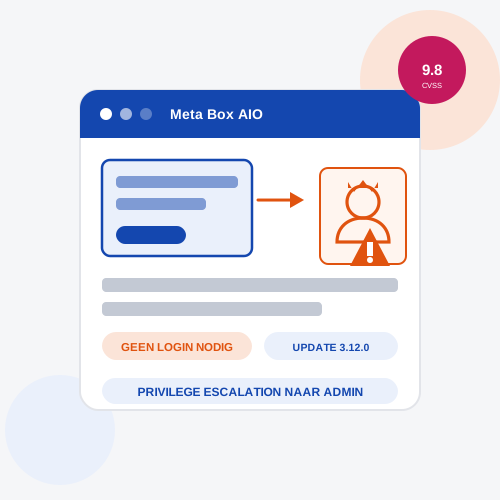
Onderzoekers hebben een kritiek beveiligingslek ontdekt in Meta Box AIO, een WordPress-plugin voor het bouwen van aangepaste velden, formulieren en gebruikersprofielen. Het lek, geregistreerd als CVE-2026-13355, kreeg een CVSS-score van 9,8 op een schaal tot 10. Dat blijkt uit een advisory in de kwetsbaarhedendatabase van Patchstack, dat ook is opgenomen in het officiële CVE-register op cve.org. Een aanvaller heeft geen account of wachtwoord nodig om het lek te misbruiken.
Hoe de aanval in elkaar steekt
Het probleem zit in een combinatie van twee losse fouten die samen een keten vormen. De onderdelen Meta Box Frontend Submission en Meta Box User Profile maken beide deel uit van het grotere Meta Box AIO-pakket. In Frontend Submission blijkt een functie die bepaalt welk formulier bewerkt wordt, de waarde gewoon over te nemen uit een parameter in de link, zonder te controleren of de bezoeker daar wel rechten toe heeft. Daardoor kan iemand zonder in te loggen de inhoud van een willekeurige pagina overschrijven met een zelfgekozen shortcode. Het onderdeel User Profile leest die shortcode vervolgens uit en vertrouwt de meegegeven instructies voor rol en automatisch inloggen zonder verdere controle. De combinatie van beide fouten maakt het mogelijk om in een paar stappen een nieuw beheerdersaccount aan te maken, terwijl de aanvaller op geen enkel moment hoefde in te loggen.
Welke plugins zijn geraakt en wat je moet doen
Getroffen zijn Meta Box AIO tot en met versie 3.11.0, en de losstaande plugins Meta Box Frontend Submission tot en met versie 4.5.6 en Meta Box User Profile tot en met versie 3.11.0. De ontwikkelaar heeft het probleem inmiddels verholpen in Meta Box AIO 3.12.0. Gebruik je een van deze plugins, dan is updaten naar de nieuwste versie op dit moment de enige oplossing, een tijdelijke workaround is er niet. Er is al een werkende proof-of-concept van de aanval in omloop, wat de kans op misbruik vergroot. Op het moment van schrijven staat het lek nog niet in de KEV-catalogus van CISA, de lijst van kwetsbaarheden waarvan vaststaat dat ze al actief worden misbruikt, maar bij een kwetsbaarheid van dit kaliber, zonder inlog nodig, kan dat snel veranderen.
Wat betekent dit voor jouw bedrijf
Draai je een website met formulieren waarmee bezoekers zelf content kunnen indienen, bijvoorbeeld een vacaturesite, een marktplaats of een portal waar klanten bestanden aanleveren, dan is de kans groter dat Meta Box AIO of een van de losse uitbreidingen ergens actief is, ook als je dat zelf niet direct weet. Een aanvaller die eenmaal beheerdersrechten heeft, kan de hele website overnemen: content aanpassen, andere plugins installeren of de site gebruiken om malware te verspreiden naar je bezoekers. Laat Infotrends je website onderhouden, dan hoef je dit soort updates niet zelf bij te houden. Bij website-onderhoud en beheer van Infotrends volgen we kritieke plugin-lekken zoals dit actief en werken we kwetsbare onderdelen meteen bij.
Het is niet de eerste keer deze maand dat een populaire WordPress-plugin met te weinig autorisatiecontroles in het nieuws komt. Eerder deze maand meldden we al dat aanvallers een kritiek lek in de WooCommerce-plugin Wholesale Lead Capture actief misbruikten om zonder account bestanden te uploaden. Het patroon is telkens hetzelfde: functies die bedoeld zijn om bezoekers iets makkelijker te maken, blijken bij nader inzien te weinig te controleren wie iets mag doen. Meer beveiligingsnieuws voor ondernemers vind je op onze nieuwspagina.
Bronnen: Patchstack en CVE.org.
Klaar voor een professionele website?
Wij maken een razendsnelle website op maat, 100% jouw eigendom.
Website laten maken