TRUST#GRAFT: valse verificatiepagina installeert PHP-backdoor via WordPress-beheerder
Securonix beschrijft TRUST#GRAFT: een aanval die de ingelogde sessie van een WordPress-beheerder misbruikt om een PHP-backdoor te installeren. Dit moet je weten.
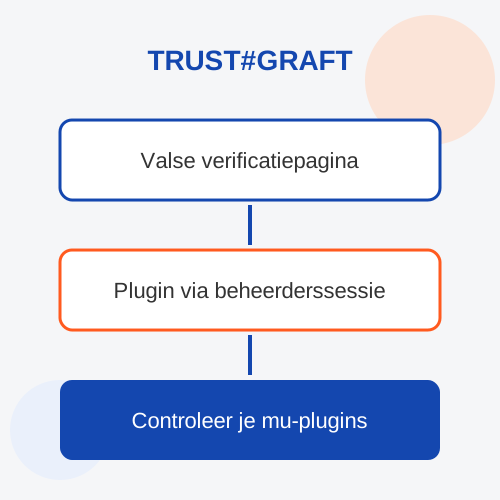
Beveiligingsbedrijf Securonix heeft een aanvalsketen beschreven die het TRUST#GRAFT noemt. Het bijzondere: de aanvallers kraken geen wachtwoord en misbruiken geen lek in WordPress zelf. Ze gebruiken de browser van een beheerder die op dat moment al is ingelogd, en laten die zonder dat de beheerder het doorheeft een kwaadaardige plugin installeren. Voor iedereen die een WordPress-site beheert, is dit een goede aanleiding om de eigen beheergewoonten tegen het licht te houden.
Wat is TRUST#GRAFT?
Volgens het onderzoek van Securonix en de berichtgeving van onder meer Cybersecurity News en GBHackers gaat het om een keten die begint met JavaScript op een gehackte website. Onderzoekers Akshay Gaikwad en Aaron Beardslee van Securonix ontdekten de malware en gaven de keten zijn naam.
Het script laat bezoekers eerst een nepscherm zien dat lijkt op een Cloudflare-verificatie. Ondertussen kijkt het script naar de omgeving van de bezoeker en controleert het of er een beheerderssessie van WordPress actief is. Is dat zo, dan vraagt het script de uploadpagina voor plugins op, haalt het daar een WordPress-nonce vandaan en installeert het via de normale werkwijze van WordPress een plugin. Voor WordPress ziet dat eruit als een gewone actie van een legitieme beheerder.
Hoe ziet de kwaadaardige plugin eruit?
De plugin doet zich voor als een prestatietool met de naam Web Media Optimizer 2.1. Volgens de berichtgeving kopieert de plugin zichzelf naar wp-content/mu-plugins/wmedia-recovery.php en verbergt hij zich in de gewone pluginlijst. Mu-plugins ("must use") worden automatisch geladen en verschijnen niet bij de normale plugins, waardoor je ze makkelijk over het hoofd ziet.
Daarnaast zou de plugin extern JavaScript in openbare pagina's van de site plaatsen en een beheerderstoegang bieden die met een token wordt afgeschermd. Zo kunnen de aanvallers terugkomen, ook nadat de beheerder uitlogt.
Wat is nog onduidelijk?
Securonix heeft volgens de berichtgeving niet kunnen vaststellen hoe het eerste script op de gehackte pagina's terechtkwam. Dat betekent dat je ook niet kunt zeggen langs welke weg de eerste sites zijn besmet. Secundaire bronnen verschillen bovendien in details, dus het origineel van Securonix blijft de betrouwbaarste bron als je technische informatie zoekt.
Wat kun je zelf doen?
De volgende tips zijn algemene beveiligingsadviezen en komen niet letterlijk uit het onderzoek:
- Kijk in de map mu-plugins. Staat er een bestand dat je niet herkent, zoals
wmedia-recovery.php, laat dan een specialist de site onderzoeken voordat je iets verwijdert. - Zoek naar de plugin Web Media Optimizer. Kom je die tegen en heb je hem niet zelf geïnstalleerd, ga dan uit van een besmetting.
- Bezoek geen onbekende websites terwijl je als beheerder bent ingelogd. Log uit zodra je klaar bent, en gebruik voor beheer een aparte browser of browserprofiel.
- Wees terughoudend met verificatieschermen. Een nep-verificatiepagina die iets van je wil klikken of kopiëren is een waarschuwingssignaal.
- Beperk het aantal beheerders en controleer regelmatig welke plugins en gebruikers er op de site staan.
Wat betekent dit voor jou als ondernemer?
Dit soort aanvallen laat zien dat een bijgewerkte WordPress-installatie niet genoeg is. Ook als je kern, thema's en plugins up-to-date zijn, blijft de beheerder zelf een mogelijke ingang. Een backdoor in een mu-plugin kan maanden onopgemerkt blijven, terwijl bezoekers ondertussen kwaadaardige code te zien krijgen.
Wij nemen het beheer graag uit handen via website-onderhoud en beheer. Wil je weten of jouw site schoon is, neem dan contact met ons op. Eerder schreven we over het actief misbruikte Bricksforge-lek, over PHP2Shell en over een zichzelf herstellende WordPress-backdoor. Meer actueel nieuws vind je op onze nieuwspagina.
Bronnen: Securonix, Cybersecurity News, GBHackers, The IT Nerd.
Je website altijd veilig en up-to-date
Met ons onderhoud & beheer hoef je nergens meer naar om te kijken.
Bekijk onderhoud