Microsoft ontmantelt phishingplatform EvilTokens, meer dan 12.000 accounts gekaapt
Microsoft ontmantelde phishingplatform EvilTokens, dat via nep-inlogcodes meer dan 12.000 Microsoft 365-accounts bij ruim 10.000 bedrijven kaapte.
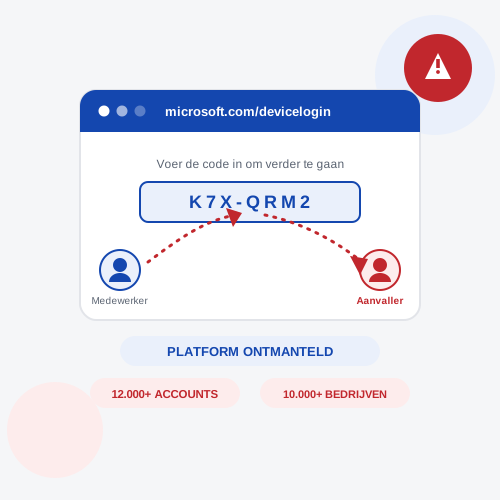
Microsoft heeft het criminele phishingplatform EvilTokens ontmanteld, dat sinds februari dit jaar meer dan 12.000 Microsoft-accounts bij ruim 10.000 organisaties wereldwijd heeft buitgemaakt. Dat meldt de Digital Crimes Unit (DCU) van Microsoft in een eigen blogpost. Techsite BleepingComputer en The Register bevestigen de actie en melden dat er ook twee verdachten zijn aangehouden in het Verenigd Koninkrijk.
Hoe EvilTokens werkte
EvilTokens was geen gewone phishingsite, maar een "phishing-as-a-service" platform: criminelen konden er een abonnement op nemen en kregen dan kant-en-klare gereedschappen om Microsoft 365-accounts te kapen. Het platform maakte daarbij misbruik van een legitieme Microsoft-functie, de zogeheten device code flow. Die functie is bedoeld voor apparaten zonder toetsenbord, zoals een smart-tv, die inloggen met een korte code die je op een ander apparaat invoert.
Aanvallers vroegen zelf zo'n echte inlogcode aan bij Microsoft en stuurden die vervolgens naar een slachtoffer, verpakt in een phishingmail die leek op een factuur, een offerteaanvraag of een melding dat er een document met je is gedeeld. Vulde het slachtoffer de code in op het echte inlogscherm van Microsoft, dan kreeg niet het slachtoffer toegang, maar de aanvaller. Omdat de code wordt ingevoerd op de daadwerkelijke Microsoft-website, herkennen de meeste beveiligingsfilters en zelfs multifactorauthenticatie deze aanval niet als iets verdachts.
Bijzonder aan EvilTokens was de inzet van generatieve AI om per slachtoffer een unieke, op maat gemaakte phishingmail te schrijven, afgestemd op diens functie en branche. Onderzoekers die honderden EvilTokens-aanvallen onderzochten, zagen naar eigen zeggen geen twee identieke lokmiddelen, iets wat voorheen alleen bij handmatig opgezette, gerichte aanvallen voorkwam.
Internationale actie met rechterlijk bevel
Voor de ontmanteling vroeg Microsoft, samen met Health-ISAC, toestemming aan een Amerikaanse rechtbank in het district Eastern Virginia. Met dat bevel in de hand werkte het bedrijf samen met onder meer Cloudflare, Coinbase, OpenAI, Railway, SpyCloud, de Shadowserver Foundation en TRM Labs om de technische infrastructuur achter EvilTokens plat te leggen. Volgens The Register nam Microsoft daarbij zo'n vijftig websites in beslag die als kant-en-klare phishingkits dienden voor klanten van het platform.
De Britse politie arresteerde twee mannen van 32 en 38 jaar die worden verdacht van het beheren van de EvilTokens-website. De aanhoudingen vonden vrijdag plaats op adressen in Canary Wharf en Nine Elms in Londen, meldt The Register.
Wat betekent dit voor jouw bedrijf
Deze aanval is lastig te herkennen omdat je medewerker geen wachtwoord op een neppagina intypt, maar juist inlogt op de echte Microsoft-pagina. Het enige wat fout gaat, is dat de code die daar wordt ingevuld eigenlijk niet voor het eigen apparaat bedoeld was. Leer je team daarom dat een onverwacht verzoek om een inlogcode in te voeren, ook als het bij een schijnbaar gewone factuur of documentmelding zit, altijd reden is om even na te bellen bij de vermeende afzender voordat er iets wordt ingevuld.
Ontmanteling van dit platform betekent niet dat de aanvalsmethode zelf verdwenen is: andere criminelen kunnen nieuwe varianten van dezelfde truc blijven gebruiken. Eerder schreven we al over een vergelijkbare aanpak waarbij aanvallers zich voordeden als IT-helpdesk om een passkey te laten "updaten". Bij de Microsoft 365-dienst van Infotrends helpen we je om de inlogomgeving van je bedrijf goed in te richten, inclusief voorwaardelijke toegang die dit soort ongebruikelijke inlogpogingen kan blokkeren, zodat een phishingmail niet meteen tot een overgenomen account leidt. Meer beveiligingsnieuws voor ondernemers lees je op onze nieuwspagina.
Bronnen: Microsoft On the Issues en The Register.
Aan de slag met Microsoft 365
Professionele e-mail, Teams en Office, implementatie en training inbegrepen.
Microsoft 365