FeedWordPress-lek: schadelijke code via RSS-feeds (CVE-2026-110530)
In de WordPress-plugin FeedWordPress zit een lek (CVE-2026-110530, CVSS 7,2) waarmee schadelijke code via een RSS-feed op je site kan komen. Dit is bekend en wat je kunt doen.
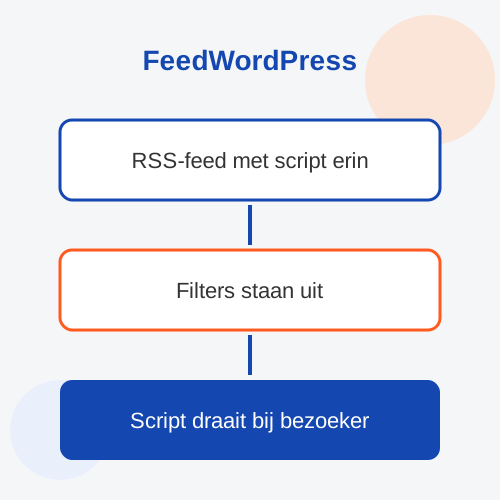
Haal je met de WordPress-plugin FeedWordPress berichten van andere websites automatisch binnen? Controleer dan vandaag je versie. In de versies tot en met 2026.0517 zit een kwetsbaarheid met kenmerk CVE-2026-110530. Via een RSS- of Atom-feed kan schadelijke code op je site terechtkomen. Het lek is op 31 oktober 2026 gepubliceerd.
Wat is er aan de hand?
FeedWordPress is een plugin die berichten uit externe feeds overneemt en als berichten op je eigen site zet. Volgens de GitHub Advisory Database gaat het om een zogeheten stored cross-site scripting (XSS), in het Nederlands het opslaan van een script dat later in de browser van een bezoeker wordt uitgevoerd.
De advisory noemt twee oorzaken in de code van de plugin. De functie SyndicatedPost::sanitize_content() haalt alleen het attribuut target weg. De code die style en event-handlers (zoals onclick) zou verwijderen, staat in commentaar en doet dus niets. Daarnaast verwijdert de functie SyndicatedPost::insert_post() bewust de KSES-filters van WordPress voordat de feeditems worden opgeslagen. Die filters zijn normaal de laag die gevaarlijke HTML uit berichten haalt.
Het gevolg: wie de feed beheert waarop jouw site is geabonneerd, kan scripts in de berichten zetten. Die scripts draaien zodra iemand de betreffende pagina bekijkt. De advisory spreekt van een aanvaller zonder account op jouw site, maar die moet dus wel de inhoud van een feed kunnen bepalen die jij hebt ingesteld.
Hoe ernstig is het?
De advisory geeft een score van 7,2 op 10 (CVSS 3.1), dus hoog. De aanval gaat via het netwerk, is niet ingewikkeld en vraagt geen inlog. Het gaat om de zwakte CWE-79. De impact op vertrouwelijkheid en integriteit is als laag beoordeeld, maar de scope staat op changed. Dat betekent dat de schade verder kan reiken dan de plugin zelf, bijvoorbeeld tot de browser van een bezoeker of beheerder.
Volgens een overzicht van OffSeq Radar registreerden honeypot-sensoren al aanvalsverkeer rond deze CVE. Dat komt van één bron en zegt niet hoeveel sites echt zijn geraakt. Vat het dus op als reden om op te letten en niet als bewezen grootschalig misbruik.
Wat is nog onduidelijk?
- De opgeloste versie. De advisory zet bij gepatchte versies "onbekend". Er staat wel een verwijzing naar een tag 2026.1016 in de pluginbron, maar de pagina zegt niet dat dit de oplossing is. Kijk zelf in het pluginbeheer of de nieuwste versie hoger is dan 2026.0517 en lees de changelog.
- Status van de melding. GitHub heeft de advisory nog niet beoordeeld. Details kunnen nog veranderen.
- Echte schade. Ons is geen melding bekend van gehackte sites via dit lek.
Wat moet je doen?
- Open je WordPress-beheer en kijk bij Plugins of FeedWordPress is geïnstalleerd, en welke versie.
- Staat er 2026.0517 of lager? Werk dan bij zodra er een nieuwere versie beschikbaar is, en maak vooraf een back-up.
- Is er geen nieuwere versie? Zet de plugin dan tijdelijk uit, of beperk de feeds tot bronnen die je volledig vertrouwt.
- Controleer de binnengehaalde berichten op rare code, zoals onbekende script-tags of vreemde links.
- Gebruik je de plugin niet meer? Verwijder hem. Een uitgeschakelde plugin met een bekend lek blijft onnodig risico.
Wat betekent dit voor jou?
Veel ondernemers gebruiken een feed-plugin om nieuws uit hun vakgebied automatisch te tonen. Handig, maar je laat daarmee inhoud van derden op je eigen site toe. Als de beveiliging daarvan ontbreekt, dragen jouw bezoekers het risico, en jouw naam staat erboven.
Eerder schreven we over andere plugin-lekken, zoals bij LatePoint en de Snazzy Social Media Feed. Wil je niet zelf bijhouden welke plugins een update nodig hebben, dan nemen wij dat over met website-onderhoud en beheer. Meer nieuws vind je op de nieuwspagina.
Bronnen: GitHub Advisory Database (GHSA-cr3r-cx3j-65fh), OffSeq Radar.
Klaar voor een professionele website?
Wij maken een razendsnelle website op maat, 100% jouw eigendom.
Website laten maken