SharePoint-lek CVE-2026-65660 blijkt actief misbruikt, CISA zet het op de KEV-lijst
Een SharePoint-lek dat Microsoft eerst als 'spoofing' bestempelde, blijkt op afstand code te kunnen uitvoeren. CISA bevestigde op 25 september actief misbruik.
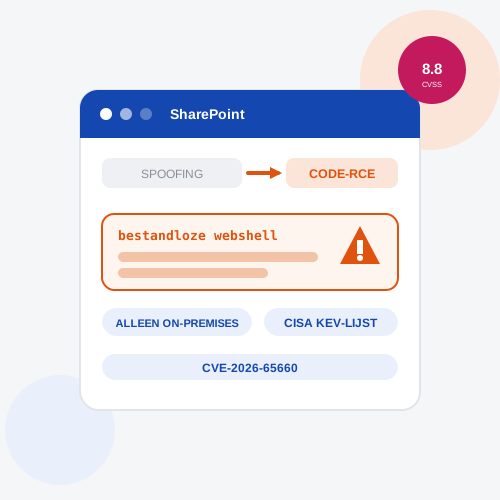
Het Amerikaanse cyberagentschap CISA heeft op 25 september een kwetsbaarheid in Microsoft SharePoint toegevoegd aan zijn KEV-lijst, de lijst met lekken waarvan vaststaat dat aanvallers ze daadwerkelijk gebruiken. Het gaat om CVE-2026-65660, een lek dat Microsoft in eerste instantie als een relatief onschuldig "spoofing"-probleem classificeerde, maar dat in de praktijk kan worden misbruikt om op afstand code uit te voeren op een SharePoint-server. Naast dit lek zette CISA dezelfde dag ook een kwetsbaarheid in MikroTik RouterOS-routers op de lijst.
Wat er mis is
CVE-2026-65660 zit in de manier waarop SharePoint controleert of ingevoerde gegevens veilig zijn voordat het systeem ze verwerkt in de zogeheten ToolPane, een onderdeel waarmee beheerders pagina-onderdelen (webparts) configureren. Door die controle te omzeilen kan een gebruiker die al met een laag geprivilegieerd account is ingelogd, alsnog code op de server laten uitvoeren. Het lek heeft een CVSS-score van 8,8 op een schaal tot 10 en treft SharePoint Server 2016, SharePoint Server 2019 en SharePoint Server Subscription Edition, de versies die bedrijven zelf op eigen servers installeren.
Microsoft bracht de patch al uit tijdens de Patch Tuesday van 11 augustus, destijds nog onder de vlag van een spoofing-kwetsbaarheid. Beveiligingsonderzoekers ontdekten pas later dat het lek veel verder gaat dan dat: volgens berichtgeving van The Hacker News ketenen aanvallers het lek in de praktijk aan een tweede, niet nader genoemde fout waarmee ook een niet-ingelogde gebruiker de aanval in gang kan zetten. Zo weten ze alsnog binnen te komen zonder geldige inloggegevens, waarna ze een versleutelde lader installeren die een bestandloze webshell in het geheugen van de server opzet. Zo'n webshell laat geen spoor achter op de schijf, wat detectie lastiger maakt.
Van spoofing-label naar actief misbruik
Dat een lek van klassering verandert nadat het al gepatcht is, komt vaker voor, maar de omgekeerde route (van "laag risico" naar "actief misbruikt") is voor beheerders extra vervelend: wie op basis van de oorspronkelijke, mildere classificatie besloot de update even te laten liggen, loopt nu alsnog risico. CISA bevestigde het misbruik zes weken na de eerste patch door het lek aan de Known Exploited Vulnerabilities-lijst toe te voegen. Die lijst bevat uitsluitend kwetsbaarheden waarvan CISA bewijs heeft dat ze buiten een testomgeving worden ingezet.
Wie er risico loopt
Ook hier geldt een belangrijk onderscheid dat je niet moet missen: dit lek treft alleen SharePoint-servers die een bedrijf of hostingpartij zelf beheert. SharePoint Online, het onderdeel van Microsoft 365 dat de meeste kleinere Nederlandse bedrijven gebruiken, is niet kwetsbaar voor CVE-2026-65660, omdat Microsoft die cloudversie zelf beheert en patcht. Heb je geen eigen SharePoint-server draaien en werk je puur met Microsoft 365 in de cloud, dan is er voor dit specifieke lek niets te doen.
Wat je nu moet doen
Draait er bij jou, of bij een klant, een eigen SharePoint-server (Subscription Edition, 2019 of 2016), controleer dan of de update van 11 augustus is geïnstalleerd. Microsoft raadt de buildnummers 16.0.19725.20522 (Subscription Edition), 16.0.10417.20198 (2019) en 16.0.5565.1001 (2016) of hoger aan. Is de patch nog niet gezet, doe dat dan met voorrang: nu het lek op de KEV-lijst staat, is de kans groot dat geautomatiseerde scans van aanvallers kwetsbare servers actief opzoeken.
Wat dit betekent voor jouw bedrijf
Dit is niet de eerste keer dat een lek pas weken na de patch als kritiek wordt aangemerkt, en het zal ook niet de laatste keer zijn. Eerder schreven we al over een vergelijkbare situatie met een ander authenticatielek in SharePoint dat via de KEV-lijst aan het licht kwam. Voor een ondernemer die geen tijd heeft om beveiligingsbulletins dagelijks te volgen, is dat precies het risico: een update die als onbelangrijk werd bestempeld, blijft liggen tot het te laat is. Bij onze dienst website-onderhoud en beheer houden we dit soort herclassificaties voor je in de gaten, zodat een kritieke update niet weken blijft openstaan omdat niemand het meldde.
Wil je op de hoogte blijven van dit soort ontwikkelingen rond Microsoft 365, WordPress en online veiligheid? Kijk dan geregeld op onze nieuwspagina, of neem contact op als je wilt laten checken of jouw systemen kwetsbaar zijn.
Bronnen: CISA en The Hacker News.
Aan de slag met Microsoft 365
Professionele e-mail, Teams en Office, implementatie en training inbegrepen.
Microsoft 365